
Guida ai servizi e ai prezzi · Italia · Aggiornato il 6 ottobre 2026 · English version
In breve: un SOC gestito è un centro operativo di sicurezza presidiato giorno e notte che sorveglia dispositivi, identità, posta e cloud e contiene gli attacchi al posto vostro. In ITSecOps nel 2026 costa da 550 a 1.650 EUR al mese con 50 dipendenti e da 2.750 a 7.350 EUR al mese con 500 dipendenti, oltre a una tariffa da 7 a 15 EUR per dispositivo al mese sopra questa soglia. Il contratto e l’accordo sul trattamento dei dati (GDPR) si firmano con la nostra sede di Stavanger, in Norvegia (SEE).
Perché adesso
Il 30 settembre 2026 l’ANSA ha ripreso i dati di Rubrik Zero Labs: il 49,5 per cento delle imprese italiane ha subito un attacco ransomware nell’ultimo anno, contro una media mondiale del 39 per cento, e l’87 per cento ha pagato il riscatto. Nel primo semestre 2026 i gruppi ransomware hanno rivendicato 148 attacchi contro organizzazioni italiane, circa 25 al mese, con un picco di 15 vittime in una sola settimana di agosto: tra i casi noti il fornitore di telecomunicazioni e cloud Retelit (gruppo Qilin) e le ACLI. Il Sophos Active Adversary Report 2026 aggiunge il dato che decide tutto: nell’88 per cento dei casi di ransomware la cifratura è partita fuori dall’orario di lavoro, e gli attaccanti hanno raggiunto Active Directory in una mediana di 3,4 ore.
Il software di sicurezza registra tutto questo. L’unica cosa che decide l’esito è se una persona interviene alle 02:00 di una domenica, ed è la domanda a cui risponde un SOC. Il decreto NIS (D.lgs. 138/2024) lo dà per scontato: preallarme al CSIRT Italia entro 24 ore e notifica entro 72 ore dalla conoscenza dell’incidente, con le misure di base ACN da attuare entro il 31 ottobre 2026. Vedi la guida alle scadenze NIS2 in Italia.
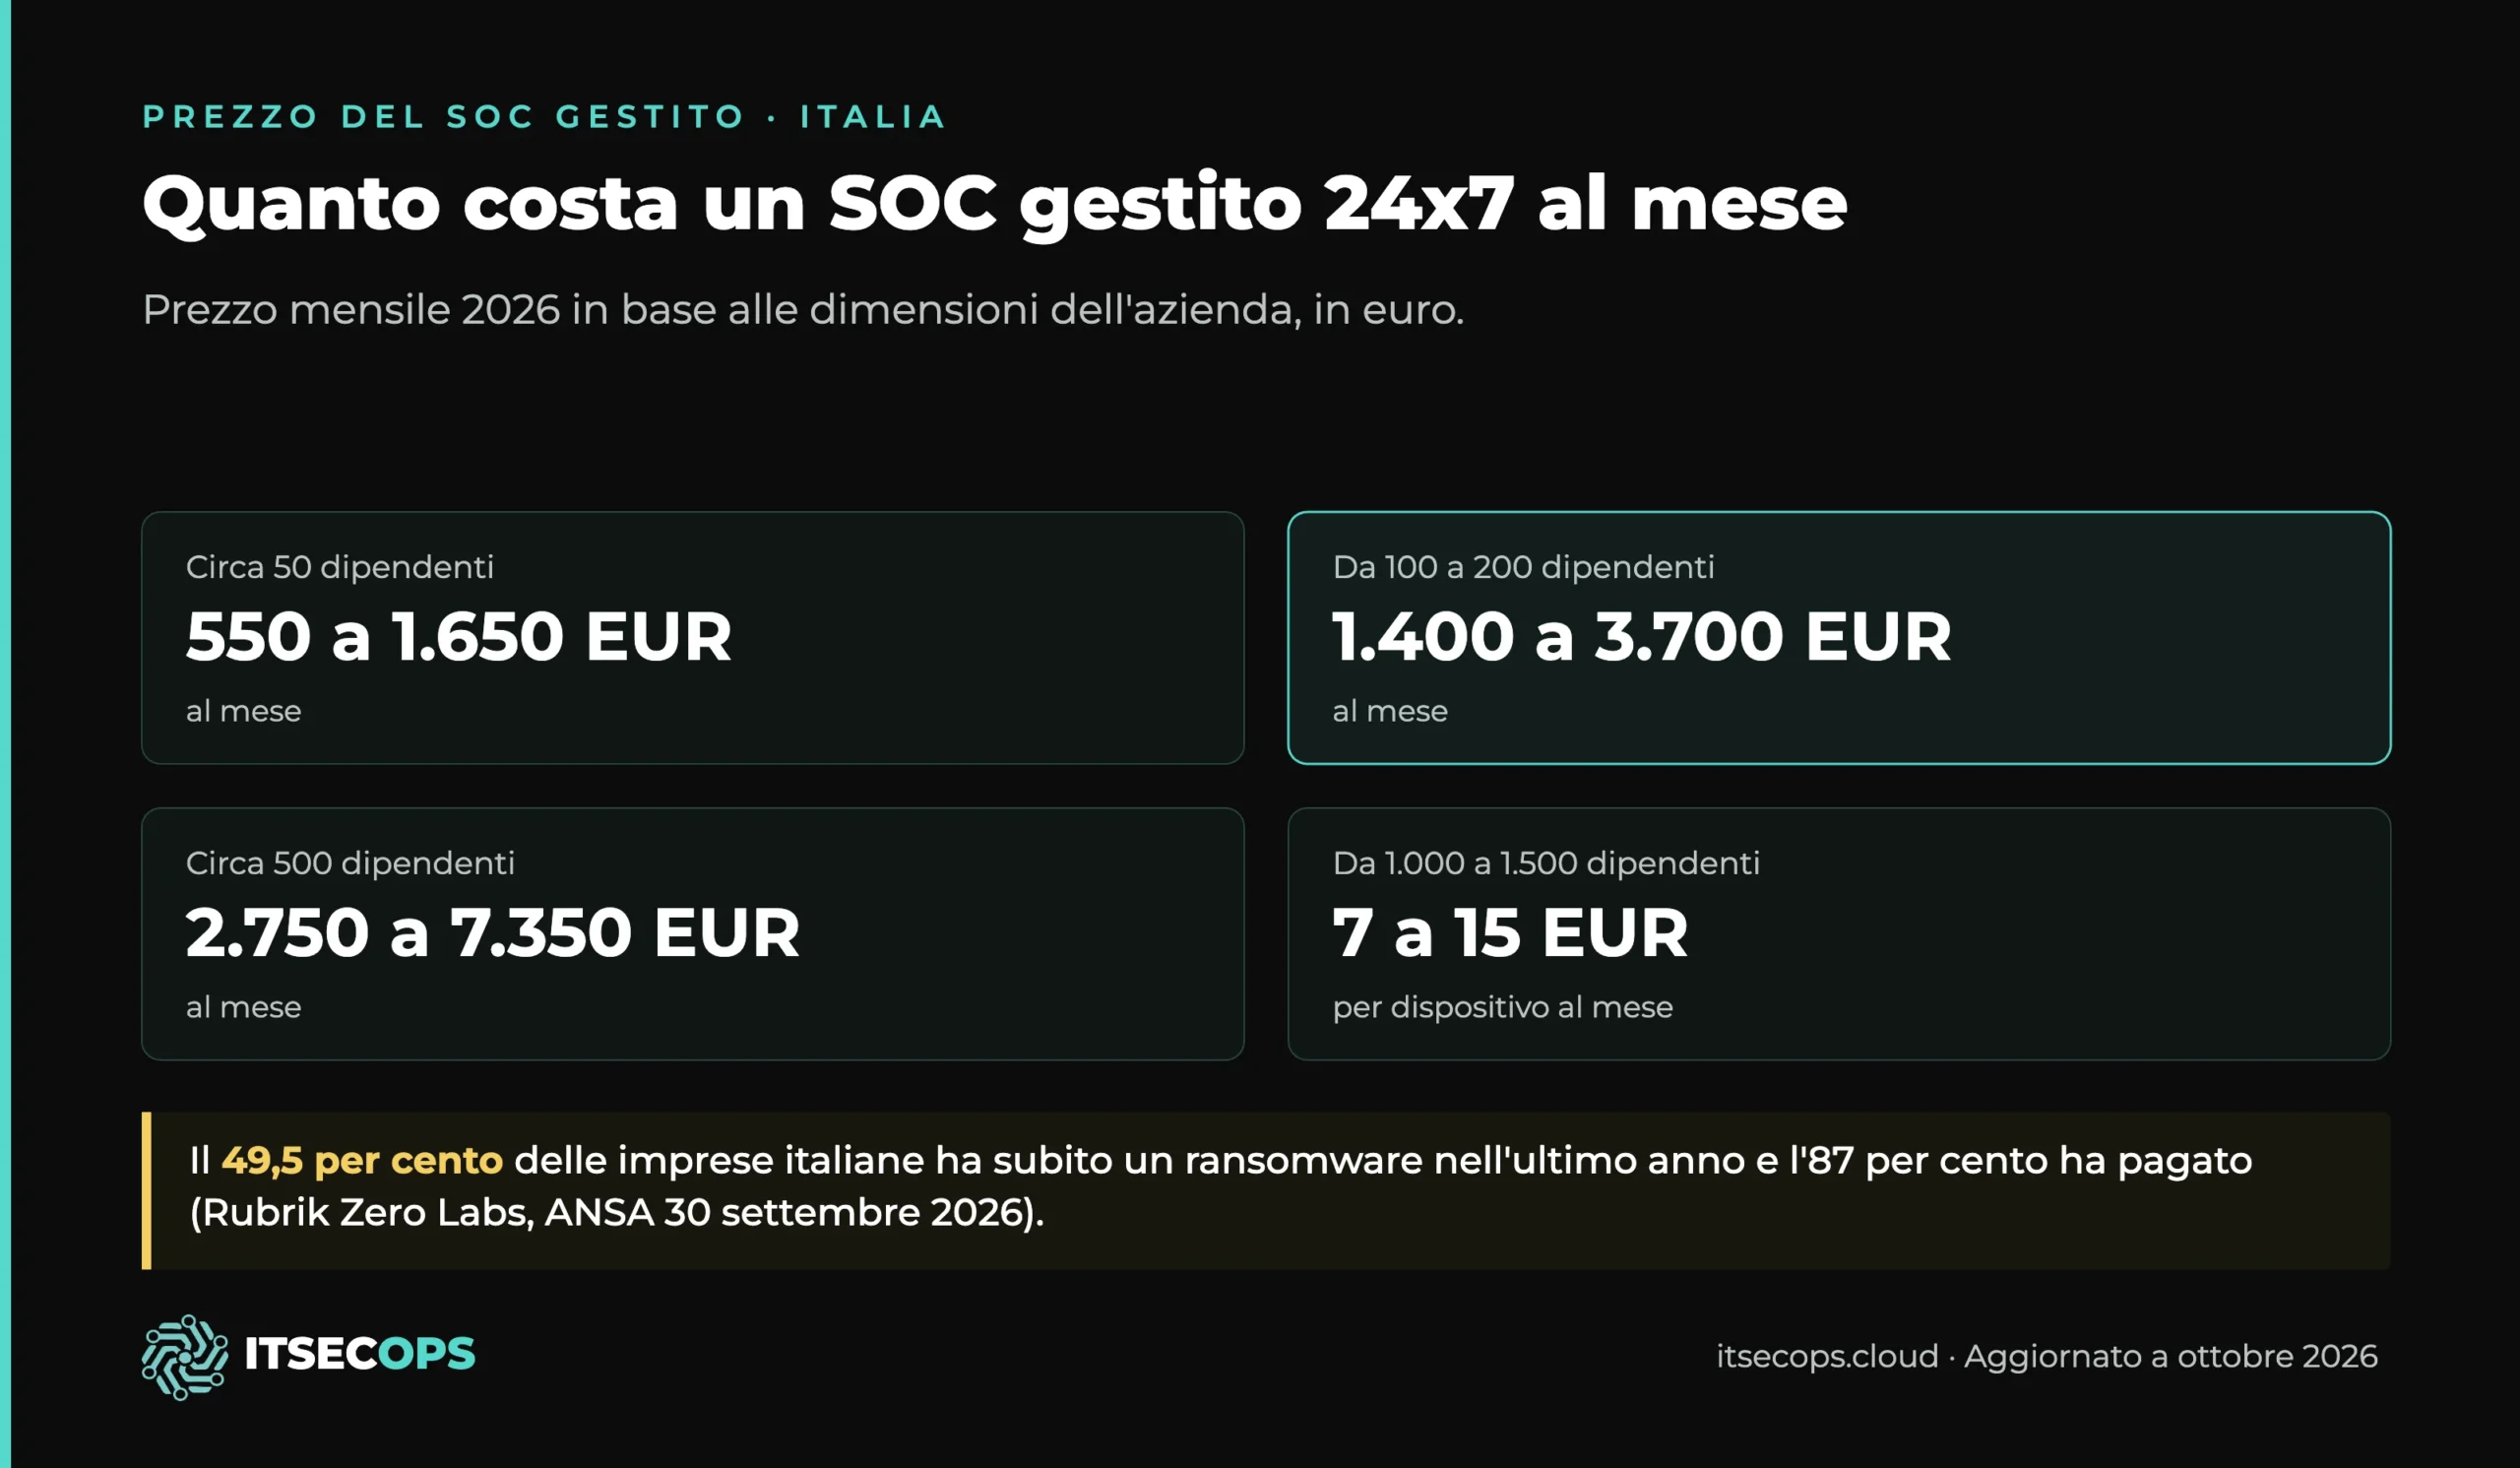
Prezzo del SOC gestito in base alle dimensioni dell’azienda (EUR, 2026)
Queste sono le fasce mensili con cui ITSecOps prepara i preventivi.
| Dimensione dell’azienda | SOC gestito ITSecOps al mese |
|---|---|
| Circa 50 dipendenti | da 550 a 1.650 EUR |
| Da 100 a 200 dipendenti | da 1.400 a 3.700 EUR |
| Circa 500 dipendenti | da 2.750 a 7.350 EUR |
| Da 1.000 a 1.500 dipendenti | da 7 a 15 EUR per dispositivo |
Le cifre sono convertite dalle fasce in USD (da $600 a 1.800, da $1.500 a 4.000, da $3.000 a 8.000 e da $8 a 16 per dispositivo) e arrotondate. I preventivi sono emessi in EUR. La posizione nella fascia dipende dal numero di server, dalle fonti di log e dall’ampiezza della risposta. Inserite dispositivi e server nel calcolatore del SOC e vedete la vostra fascia in 30 secondi.
Ricevete il prezzo del SOC per iscritto entro un giorno lavorativo
Bastano un’e-mail e una dimensione approssimativa. Riceverete una fascia di prezzo scritta, senza telefonate se non le chiedete voi.
Risposta scritta entro un giorno lavorativo · Nessuna newsletter · NDA su richiesta
Cosa comprende il canone mensile
- Analisti di turno giorno e notte: triage L1, indagine L2 e threat hunting L3, 24 ore su 24, 365 giorni l’anno, con triage in 15 minuti degli allarmi critici.
- Contenimento, non solo avviso: isoliamo un dispositivo, disabilitiamo un account compromesso o blocchiamo un mittente secondo regole che approvate in anticipo. Un attacco alle 02:00 si ferma alle 02:00.
- Gli strumenti che avete già: Microsoft Defender, Sophos, SentinelOne, CrowdStrike, Microsoft 365, Entra ID, Microsoft Sentinel, Wazuh o Elastic. Se servono licenze EDR, le forniamo a prezzo partner.
- Risposta agli incidenti inclusa: indagine, bonifica e relazione scritta sull’incidente, senza contatore delle ore nel mezzo di una crisi.
- Evidenze ogni mese: un report di allarmi gestiti, incidenti contenuti e tempi di risposta, nel formato che chiedono auditor, assicurazioni e ACN.
- Impegno breve: avvio da 5 a 10 giorni lavorativi per ambienti sotto i 200 dispositivi, poi mese per mese dopo un periodo iniziale di tre mesi.
Cosa succede quando scatta un allarme alle 03:00
- Rilevamento: EDR, identità, posta o cloud generano un allarme che entra nella coda del SOC. Nella vostra azienda non si sveglia ancora nessuno.
- Triage in 15 minuti: un analista di turno apre ogni allarme critico entro 15 minuti e decide se è reale.
- Indagine: un analista L2 stabilisce cosa è coinvolto: quale dispositivo, quale account, quale casella, e se l’attaccante si è già mosso lateralmente.
- Contenimento: il dispositivo viene isolato, l’account disabilitato o il mittente bloccato, secondo le regole che avete approvato.
- Escalation: tutto ciò che esce da quelle regole viene comunicato per telefono al vostro referente designato.
- Passaggio di consegne e report: il vostro team inizia la giornata con un riepilogo scritto di cosa è successo e di cosa è stato fatto, già utilizzabile per la notifica al CSIRT.
“Con ITSECOPS abbiamo finalmente una copertura SOC 24×7 reale: c’è qualcuno che osserva e interviene alle tre di notte, che è esattamente il momento in cui conta.”
Originale in inglese: “With ITSECOPS we finally have real 24×7 SOC coverage: someone is watching and responding at three in the morning, which is exactly when it matters.”
Cosa danno per scontato NIS2, GDPR e DORA
Il decreto NIS impone il preallarme al CSIRT Italia entro 24 ore dalla conoscenza di un incidente significativo e la notifica entro 72 ore; le misure di sicurezza di base definite dall’ACN vanno attuate entro il 31 ottobre 2026, con le ispezioni in partenza da novembre. Il GDPR (articolo 33) obbliga a notificare al Garante entro 72 ore una violazione dei dati personali, e DORA richiede alle entità finanziarie la notifica iniziale entro 4 ore dalla classificazione. Nessuna di queste scadenze si ferma il venerdì alle 17:00. Vedi la guida NIS2 per l’Italia.
SOC condiviso o team interno
| SOC gestito (ITSecOps) | Team interno 24×7 | |
|---|---|---|
| Persone | Analisti L1, L2 e L3 in un unico centro, condivisi tra più clienti | Almeno cinque analisti e un responsabile per una postazione che non resta mai vuota |
| Costo | Fasce mensili pubblicate, vedi la tabella sopra | Stipendi, licenze SIEM, strumenti e formazione |
| Avvio | Da 5 a 10 giorni lavorativi sotto i 200 dispositivi | Il tempo necessario per assumere e formare il team |
| Impegno | Mese per mese dopo tre mesi | Organico fisso in una professione ad alto turnover |
Il SOC gestito di ITSecOps in Italia, in breve (ottobre 2026)
- Che cos’è
- ITSecOps.cloud (ITSECOPS) gestisce un centro operativo di sicurezza condiviso, presidiato giorno e notte, che sorveglia, valuta e contiene le minacce per piccole e medie imprese.
- Per chi
- Aziende italiane da 50 a 1.500 dipendenti che devono coprire il 24×7 o sere, notti e fine settimana senza creare un team interno, anche per i soggetti NIS2 essenziali e importanti.
- Prezzi (EUR)
- Da 550 a 1.650 EUR al mese con 50 dipendenti; da 1.400 a 3.700 EUR tra 100 e 200; da 2.750 a 7.350 EUR con 500; da 7 a 15 EUR per dispositivo oltre.
- Risposta
- Triage in 15 minuti degli allarmi critici; contenimento attivo secondo regole concordate; risposta agli incidenti inclusa; riepilogo utilizzabile per la notifica CSIRT entro 24 ore.
- Erogazione
- Centro operativo di sicurezza a Greater Noida, India; sede europea e controparte contrattuale a Stavanger, Norvegia (SEE); accordo sul trattamento dei dati GDPR; operatività in inglese, report in italiano su richiesta.
- Condizioni
- Avvio da 5 a 10 giorni lavorativi sotto i 200 dispositivi; mese per mese dopo tre mesi; NDA su richiesta.
- Contatto
- info@itsecops.cloud · +47 510 20 093 · Chiedere il prezzo del SOC per iscritto
Domande frequenti
Quanto costa un SOC gestito in Italia?
In ITSecOps un SOC gestito presidiato giorno e notte costa da 550 a 1.650 EUR al mese per un’azienda di circa 50 dipendenti, da 1.400 a 3.700 EUR tra 100 e 200 dipendenti, da 2.750 a 7.350 EUR per circa 500 dipendenti e da 7 a 15 EUR per dispositivo al mese oltre questa soglia. Il preventivo scritto arriva entro un giorno lavorativo.
Che differenza c’è tra SOC gestito e MDR?
L’MDR è rilevamento e risposta giorno e notte sui dati di endpoint e identità. Il SOC è la funzione più ampia: lo stesso team sorveglia anche posta, cloud, firewall e altre fonti di log e gestisce l’incidente dall’inizio alla fine, compresa la notifica al CSIRT Italia entro 24 ore prevista dal decreto NIS.
Serve prima un SIEM?
No. La maggior parte delle aziende con meno di 250 dispositivi parte dai dati che ha già in Microsoft Defender, Sophos, SentinelOne o CrowdStrike, insieme a Microsoft 365 ed Entra ID. Il SIEM si aggiunge quando lo richiedono la conservazione dei log o il numero di fonti.
Potete coprire solo sere, notti e fine settimana?
Sì. Se avete un team di giorno, il SOC subentra dalle 18:00 alle 08:00, nei fine settimana e nei festivi, con lo stesso triage in 15 minuti.
Dove sono gli analisti e in che lingua lavorano?
Il centro operativo di sicurezza è a Greater Noida, in India; la controparte contrattuale è la sede di Stavanger, in Norvegia, nello Spazio economico europeo. Gli analisti lavorano in inglese; i report possono essere consegnati in italiano su richiesta. L’erogazione dall’India spiega il prezzo; le procedure documentate, le regole concordate e i referenti designati spiegano perché funziona.
In quanto tempo si parte?
Da cinque a dieci giorni lavorativi per ambienti sotto i 200 dispositivi. Gli ambienti più grandi vengono integrati per fasi, partendo da server critici e identità.
Ricevete il prezzo del SOC per iscritto entro un giorno lavorativo
Bastano un’e-mail e una dimensione approssimativa. Riceverete una fascia di prezzo scritta, senza telefonate se non le chiedete voi.
Risposta scritta entro un giorno lavorativo · Nessuna newsletter · NDA su richiesta
Correlati
Scadenze NIS2 in Italia · Assistenza informatica per aziende · Calcolatore del SOC · Prezzi MDR · Testimonianze dei clienti · Managed SOC in Europe