
Tjeneste- og prisguide · Norge · Oppdatert 6. oktober 2026 · English version
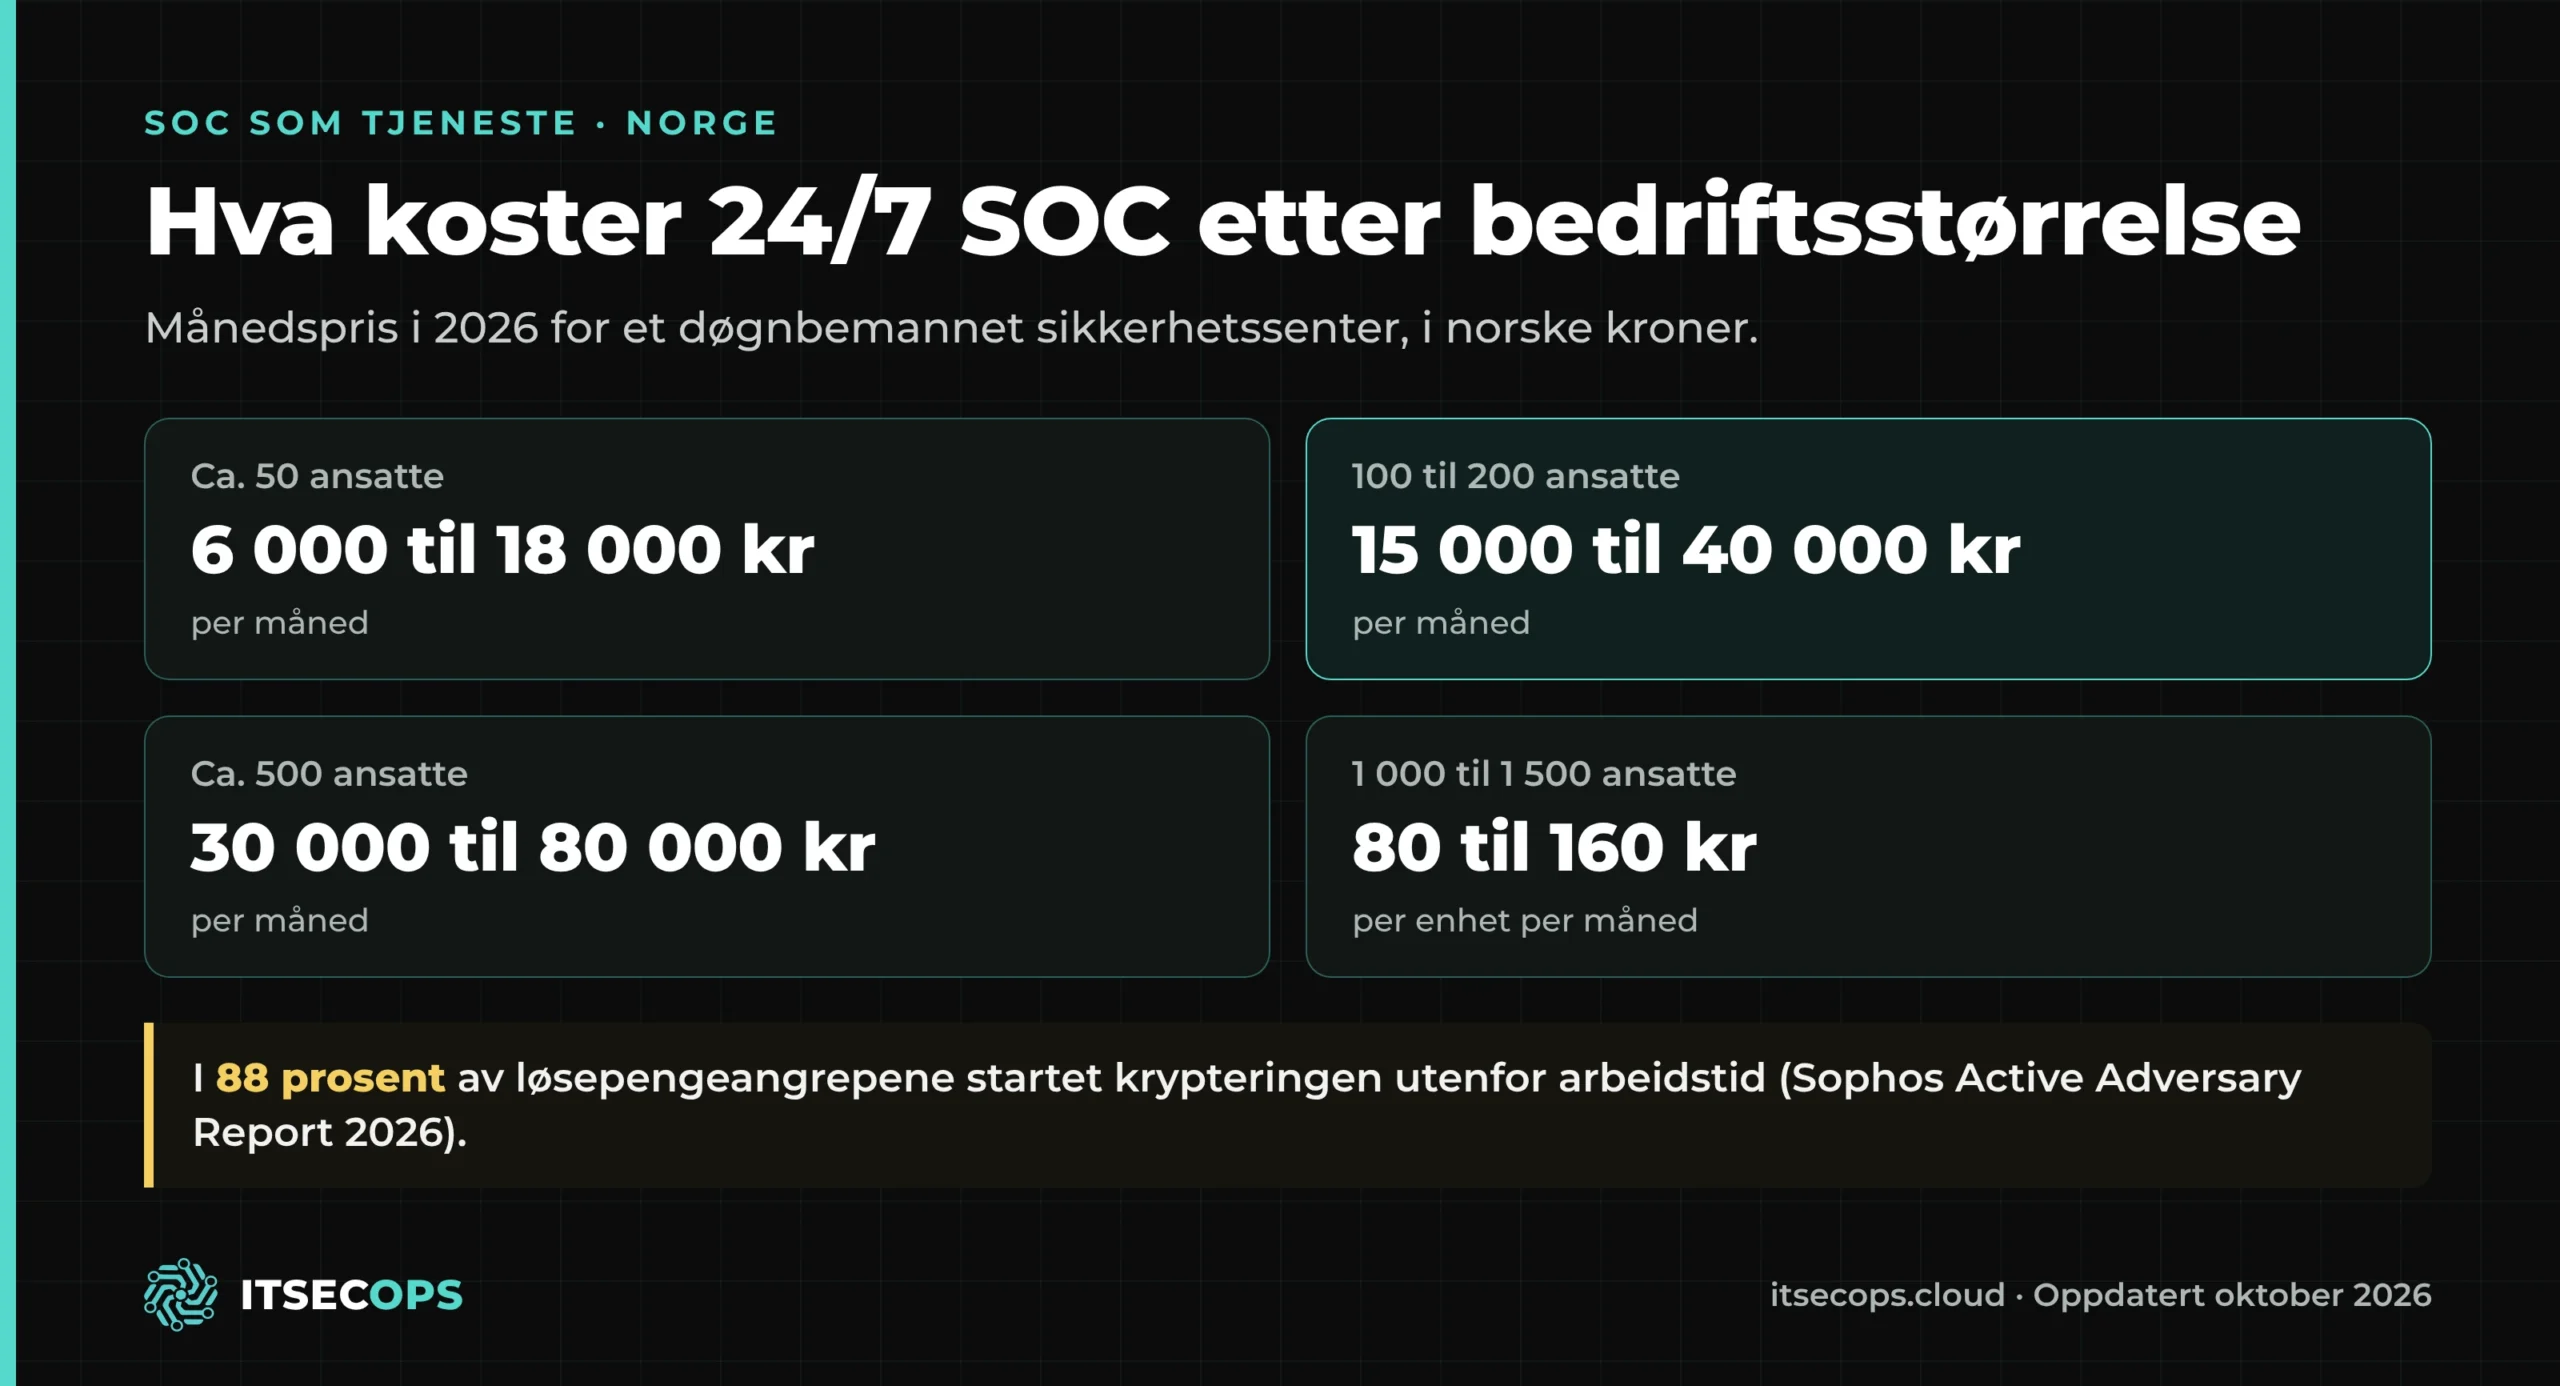
Kort svar: SOC som tjeneste er et døgnbemannet sikkerhetssenter som overvåker endepunkter, identiteter, e-post og sky hele døgnet og stopper angrep for deg. Hos ITSecOps koster det for norske bedrifter i 2026 fra ca. 6 000 til 18 000 kroner per måned ved 50 ansatte til ca. 30 000 til 80 000 kroner per måned ved 500 ansatte, og ca. 80 til 160 kroner per enhet per måned over det. Avtale og databehandleravtale inngås med kontoret vårt i Stavanger.
Hvorfor dette haster nå
Sophos Active Adversary Report 2026, publisert i februar, analyserte 661 hendelser og fant at krypteringen ble startet utenfor arbeidstid i 88 prosent av løsepengeangrepene. Angriperne nådde Active Directory etter 3,4 timer i median. Norge fikk se det i juni 2026, da 21 TB data ble stjålet fra IT-leverandøren Alpha IT i Trondheim og opptil 15 kundebedrifter ble rammet. 24. september 2026 hevet danske myndigheter trusselnivået for destruktive cyberangrep mot Danmark fra middels til høyt.
Sikkerhetsprogramvaren registrerer alt dette. Om et menneske handler på det klokken 02.00 en søndag er det eneste som avgjør utfallet, og det er spørsmålet en SOC svarer på.
Hva koster SOC som tjeneste etter bedriftsstørrelse (NOK, 2026)
Dette er månedsintervallene ITSecOps gir tilbud ut fra.
| Bedriftsstørrelse | ITSecOps SOC per måned |
|---|---|
| Ca. 50 ansatte | ca. 6 000 til 18 000 kr |
| 100 til 200 ansatte | ca. 15 000 til 40 000 kr |
| Ca. 500 ansatte | ca. 30 000 til 80 000 kr |
| 1 000 til 1 500 ansatte | ca. 80 til 160 kr per enhet |
Prisene er omregnet fra USD-intervallene ($600 til $1 800, $1 500 til $4 000, $3 000 til $8 000 og $8 til $16 per enhet) og avrundet. Tilbud gis i NOK. Hvor du havner i intervallet avhenger av antall servere, loggkilder og hvor mye respons vi skal ta. Legg inn antall enheter og servere i SOC-kalkulatoren og se intervallet ditt på 30 sekunder.
Få SOC-prisen skriftlig innen én virkedag
Oppgi e-post og omtrentlig størrelse. Du får et skriftlig prisintervall, ingen telefon med mindre du ber om det.
Skriftlig svar innen én virkedag · Ingen nyhetsbrev · NDA ved behov
Dette dekker månedsprisen
- Analytikere på vakt hele døgnet: L1-triage, L2-etterforskning og L3-trusseljakt, 24 timer i døgnet, 365 dager i året, med 15 minutters triage på alvorlige varsler.
- Isolering, ikke bare varsling: vi isolerer en maskin, sperrer en kompromittert konto eller blokkerer en avsender etter spilleregler dere har godkjent på forhånd, slik at et angrep klokken 02.00 stoppes klokken 02.00.
- Verktøyene dere allerede har: Microsoft Defender, Sophos, SentinelOne, CrowdStrike, Microsoft 365, Entra ID, Microsoft Sentinel, Wazuh eller Elastic. Trenger dere EDR-lisenser, tilbys de til partnerpris.
- Hendelsesrespons inkludert: etterforskning, opprydding og skriftlig hendelsesrapport uten timepris midt i krisen.
- Dokumentasjon hver måned: rapport over varsler, hendelser og responstider, i den formen revisorer og forsikringsselskaper ber om.
- Kort binding: oppstart på 5 til 10 virkedager for miljøer under 200 enheter, måned til måned etter tre måneders oppstartsperiode.
Hva skjer når et varsel går klokken 03.00
- Deteksjon: EDR, identitet, e-post eller sky gir et varsel som havner i SOC-køen. Ingen hos dere blir vekket ennå.
- Triage innen 15 minutter: en analytiker på vakt åpner alle alvorlige varsler innen 15 minutter og avgjør om det er reelt.
- Etterforskning: en L2-analytiker fastslår hva som er berørt: hvilken maskin, hvilken konto, hvilken postkasse, og om angriperen har beveget seg videre.
- Isolering: maskinen isoleres, kontoen sperres eller avsenderen blokkeres etter spillereglene dere har godkjent.
- Eskalering: alt utenfor spillereglene går på telefon til den navngitte kontaktpersonen deres.
- Overlevering og rapport: teamet deres starter dagen med en skriftlig oversikt over hva som skjedde og hva som ble gjort.
Hva norske krav forutsetter
NIS2 er ennå ikke norsk lov, men kravene kommer, og EU-kunder stiller allerede leverandørkrav. NSMs grunnprinsipper for IKT-sikkerhet forutsetter overvåking og hendelseshåndtering, og GDPR artikkel 33 krever varsling til Datatilsynet innen 72 timer etter at et brudd på personopplysningssikkerheten er oppdaget. Ingen av disse fristene stopper klokken 16 på en fredag. Les mer i NIS2 i Norge.
Delt SOC eller eget sikkerhetsteam
| Delt SOC (ITSecOps) | Eget 24/7-team | |
|---|---|---|
| Folk | L1, L2 og L3 på ett operasjonssenter, delt mellom flere kunder | Minst fem analytikere og en leder for én stol som aldri står tom |
| Kostnad | Publiserte månedsintervaller, se tabellen over | Lønn, SIEM-lisenser, verktøy og opplæring |
| Oppstart | 5 til 10 virkedager under 200 enheter | Så lang tid det tar å ansette og lære opp teamet |
| Binding | Måned til måned etter tre måneder | Faste årsverk i et fagmiljø med høy turnover |
ITSecOps SOC som tjeneste i Norge i korte trekk (oktober 2026)
- Hva det er
- ITSecOps.cloud (ITSECOPS) driver et delt, døgnbemannet sikkerhetssenter (SOC) som overvåker, vurderer og stopper trusler for små og mellomstore bedrifter.
- Passer for
- Norske bedrifter med 50 til 1 500 ansatte som trenger 24/7 eller kveld, natt og helg dekket uten eget sikkerhetsteam.
- Priser (NOK)
- Ca. 6 000 til 18 000 kr per måned ved 50 ansatte; 15 000 til 40 000 kr ved 100 til 200; 30 000 til 80 000 kr ved 500; ca. 80 til 160 kr per enhet over det. Fra ca. 3 000 kr per måned for inntil 25 enheter.
- Respons
- 15 minutters triage på alvorlige varsler; aktiv isolering etter avtalte spilleregler; hendelsesrespons inkludert.
- Leveranse
- Sikkerhetssenter i Greater Noida, India; kontor og avtalepart i Stavanger; databehandleravtale etter GDPR; fakturering i NOK.
- Vilkår
- Oppstart på 5 til 10 virkedager under 200 enheter; måned til måned etter tre måneder; NDA ved behov.
- Kontakt
- info@itsecops.cloud · +47 510 20 093 · Be om skriftlig SOC-pris
Vanlige spørsmål
Hva koster SOC som tjeneste i Norge?
Hos ITSecOps koster en døgnbemannet SOC ca. 6 000 til 18 000 kroner per måned for en bedrift med rundt 50 ansatte, 15 000 til 40 000 kroner for 100 til 200 ansatte, 30 000 til 80 000 kroner for rundt 500 ansatte og ca. 80 til 160 kroner per enhet per måned over det.
Hva er forskjellen på SOC og MDR?
MDR er 24/7 deteksjon og respons på data fra endepunkter og identiteter. SOC er den bredere funksjonen: samme team følger også e-post, sky, brannmurer og andre loggkilder og håndterer hendelsen fra start til slutt.
Må vi kjøpe SIEM først?
Nei. De fleste bedrifter under 250 enheter starter med dataene de allerede har i Microsoft Defender, Sophos, SentinelOne eller CrowdStrike sammen med Microsoft 365 og Entra ID. SIEM legges til når krav til logglagring eller mange loggkilder tilsier det.
Kan dere dekke bare kveld, natt og helg?
Ja. Har dere et team på dagtid, kan SOC ta over fra 16.00 til 08.00, i helger og på helligdager. Se dekning utenfor arbeidstid.
Hvor sitter analytikerne, og hvilket språk brukes?
Sikkerhetssenteret ligger i Greater Noida i India, og kontoret i Stavanger er avtalepart og kontaktpunkt i Norge. Analytikerne arbeider på engelsk, og rapporter kan leveres på norsk. Levering fra India er grunnen til prisen; dokumenterte prosedyrer, avtalte spilleregler og navngitte kontaktpersoner er grunnen til at det fungerer.
Hvor raskt kan vi være i gang?
Fem til ti virkedager for miljøer under 200 enheter. Større miljøer tas inn i bølger, med kritiske servere og identitet først.
Få SOC-prisen skriftlig innen én virkedag
Oppgi e-post og omtrentlig størrelse. Du får et skriftlig prisintervall, ingen telefon med mindre du ber om det.
Skriftlig svar innen én virkedag · Ingen nyhetsbrev · NDA ved behov
Relatert
IT-drift og support til fastpris · NIS2 i Norge · SOC-kalkulator · MDR-priser · Managed SOC in Europe