
Tjänste- och prisguide · Sverige · Uppdaterad 6 oktober 2026 · English version
Kort svar: SOC som tjänst är ett dygnet runt bemannat säkerhetscenter som övervakar klienter, identiteter, e-post och moln och stoppar angrepp åt er. Hos ITSecOps kostar det för svenska företag 2026 från cirka 6 200 till 18 600 kronor per månad vid 50 anställda till cirka 31 000 till 82 600 kronor per månad vid 500 anställda, och cirka 85 till 170 kronor per enhet och månad däröver. Avtal och personuppgiftsbiträdesavtal tecknas med vårt kontor i Stavanger, inom EES.
Varför det är bråttom nu
Sophos Active Adversary Report 2026, publicerad i februari, analyserade 661 incidenter och fann att krypteringen startades utanför kontorstid i 88 procent av ransomware-fallen. Angriparna nådde Active Directory efter 3,4 timmar i median. Sverige har sett mönstret flera gånger: i Miljödata-attacken spreds uppgifter om cirka 1,5 miljoner svenskar via en leverantör, och 2026 års ransomware-våg slog ut kommuner i Västerbotten.
Säkerhetsprogramvaran registrerar allt detta. Om en människa agerar på det klockan 02.00 en söndag är det enda som avgör utgången, och det är den frågan en SOC svarar på.
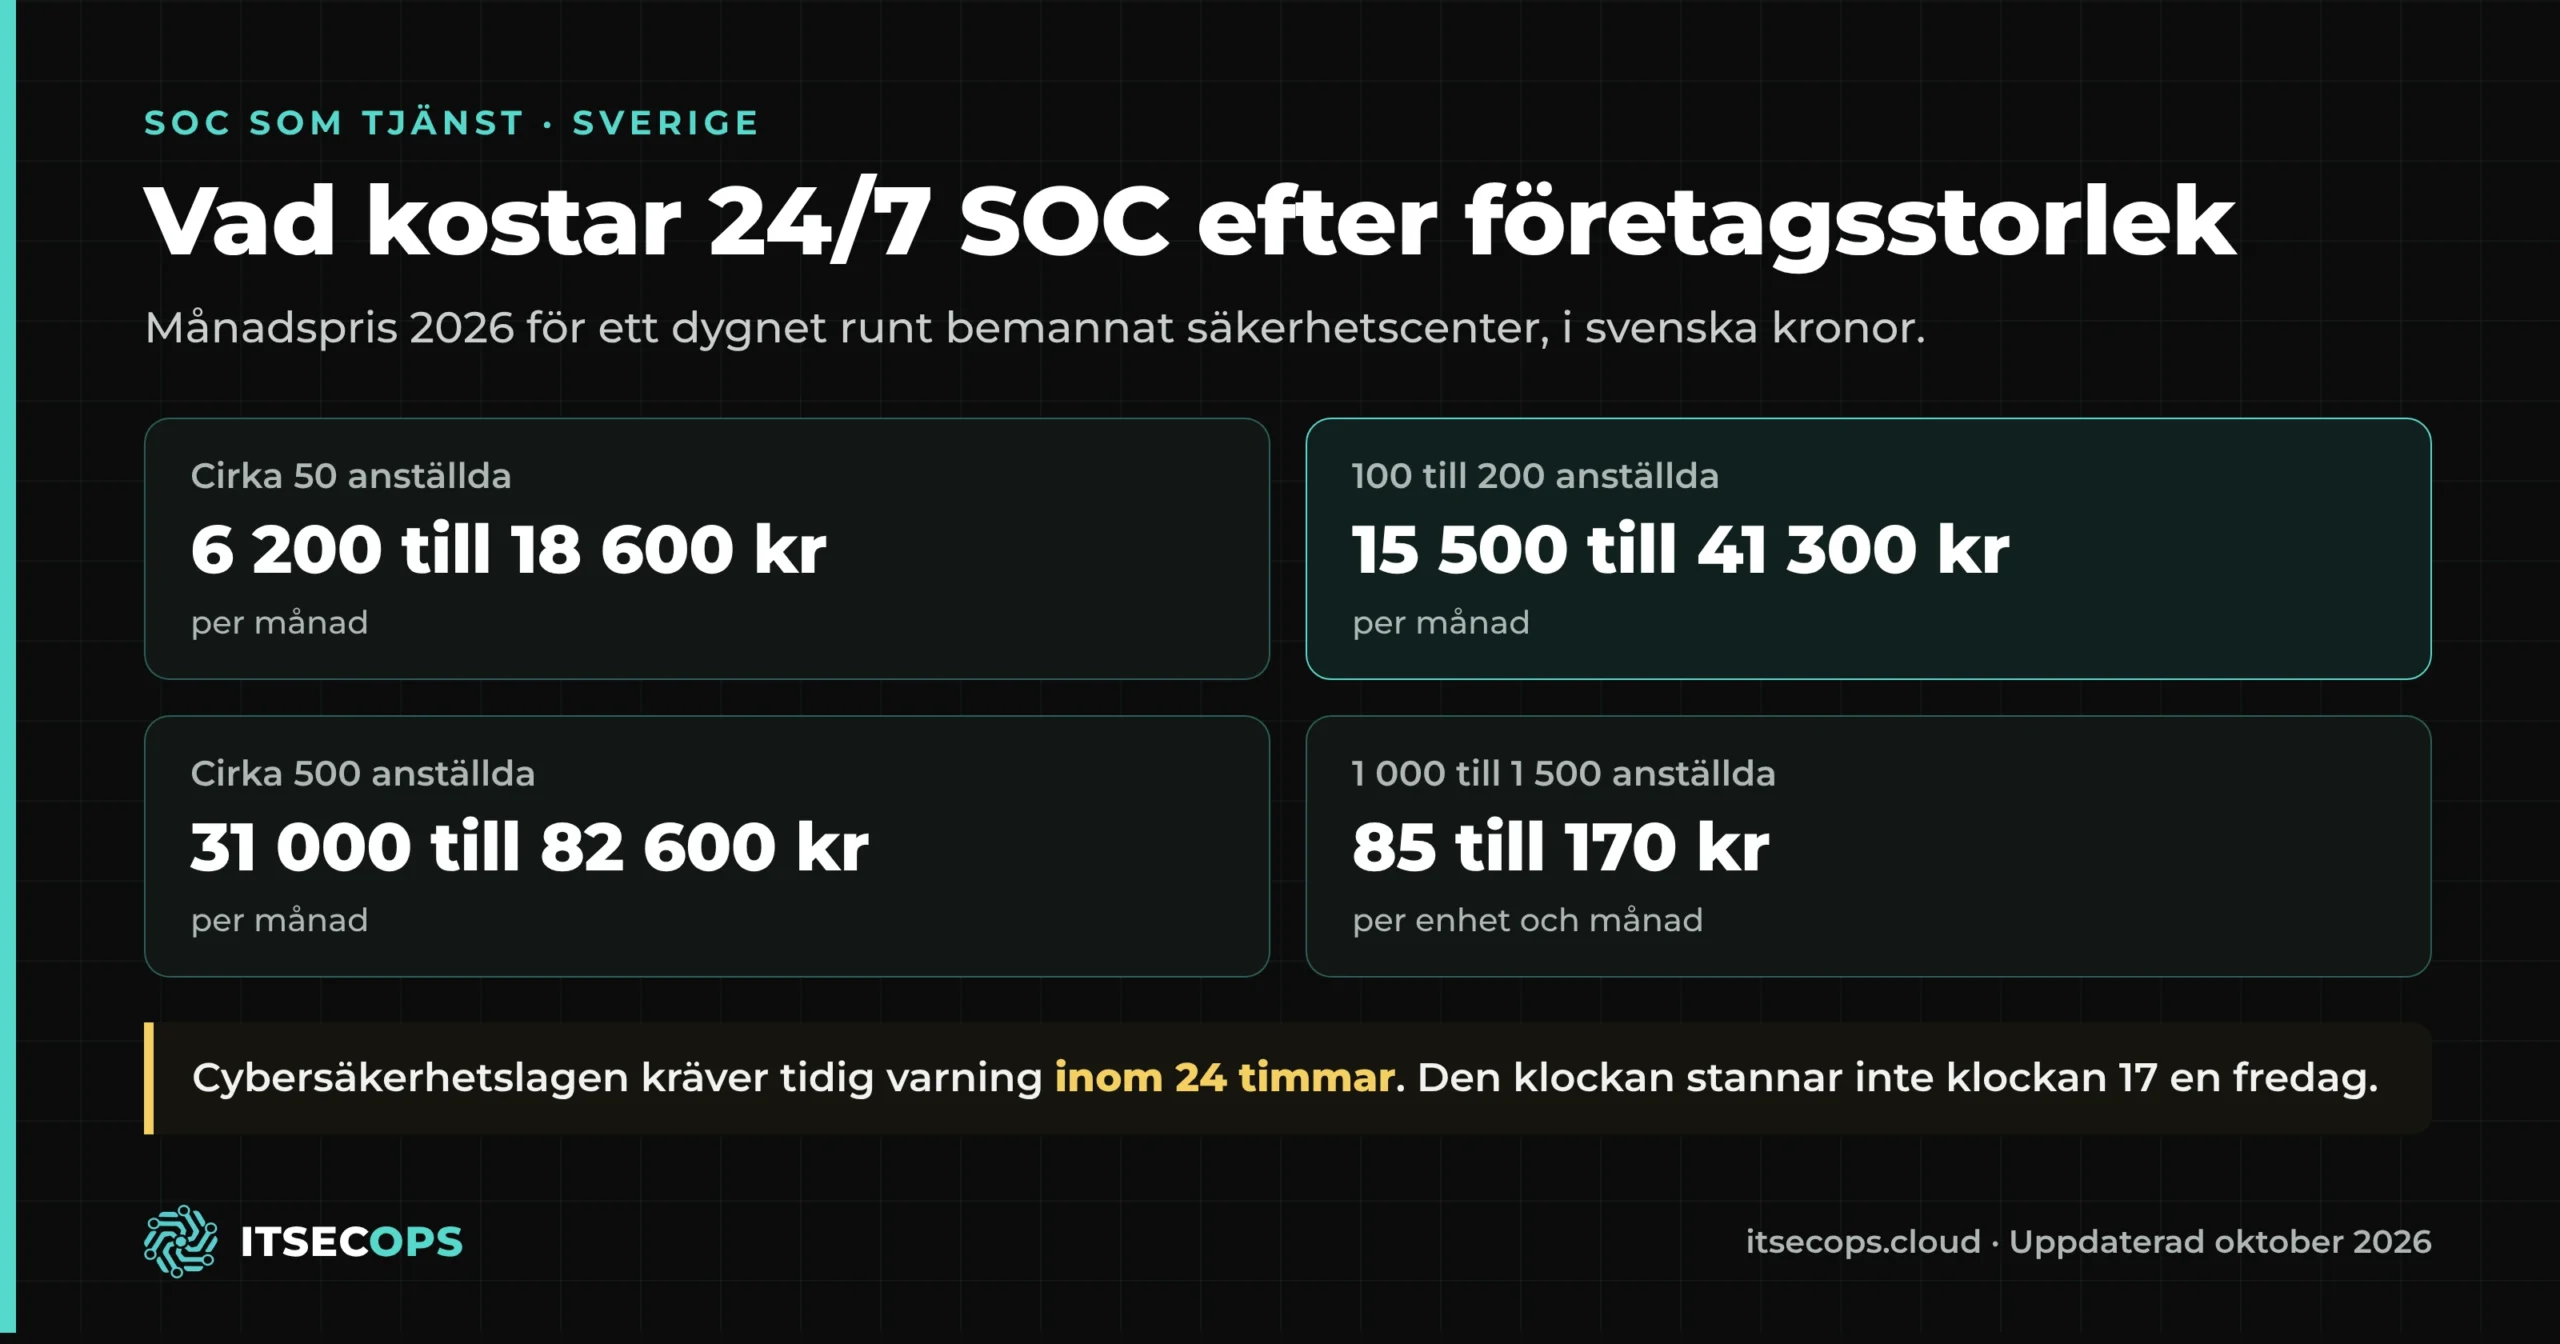
Vad kostar SOC som tjänst efter företagsstorlek (SEK, 2026)
Det här är de månadsintervall som ITSecOps offererar utifrån.
| Företagsstorlek | ITSecOps SOC per månad |
|---|---|
| Cirka 50 anställda | cirka 6 200 till 18 600 kr |
| 100 till 200 anställda | cirka 15 500 till 41 300 kr |
| Cirka 500 anställda | cirka 31 000 till 82 600 kr |
| 1 000 till 1 500 anställda | cirka 85 till 170 kr per enhet |
Priserna är omräknade från USD-intervallen ($600 till $1 800, $1 500 till $4 000, $3 000 till $8 000 och $8 till $16 per enhet) och avrundade. Offert lämnas i SEK eller EUR. Var ni hamnar i intervallet beror på antal servrar, loggkällor och hur mycket respons vi ska ta. Ange antal enheter och servrar i SOC-kalkylatorn och se ert intervall på 30 sekunder.
Få SOC-priset skriftligt inom en arbetsdag
Ange e-post och ungefärlig storlek. Ni får ett skriftligt prisintervall, inget telefonsamtal om ni inte ber om det.
Skriftligt svar inom en arbetsdag · Inget nyhetsbrev · NDA vid behov
Det här ingår i månadspriset
- Analytiker i tjänst dygnet runt: L1-triage, L2-utredning och L3-hotjakt, 24 timmar om dygnet, 365 dagar om året, med 15 minuters triage på allvarliga larm.
- Isolering, inte bara larm: vi isolerar en dator, spärrar ett komprometterat konto eller blockerar en avsändare enligt regler som ni har godkänt i förväg, så att ett angrepp klockan 02.00 stoppas klockan 02.00.
- Verktygen ni redan har: Microsoft Defender, Sophos, SentinelOne, CrowdStrike, Microsoft 365, Entra ID, Microsoft Sentinel, Wazuh eller Elastic. Behöver ni EDR-licenser offereras de till partnerpris.
- Incidenthantering ingår: utredning, sanering och skriftlig incidentrapport utan timdebitering mitt i krisen.
- Underlag varje månad: rapport över larm, incidenter och svarstider, i den form som revisorer och försäkringsbolag efterfrågar.
- Kort bindningstid: igång på 5 till 10 arbetsdagar för miljöer under 200 enheter, månad till månad efter tre månaders uppstart.
Vad händer när ett larm går klockan 03.00
- Detektion: EDR, identitet, e-post eller moln ger ett larm som hamnar i SOC-kön. Ingen hos er väcks ännu.
- Triage inom 15 minuter: en analytiker i tjänst öppnar varje allvarligt larm inom 15 minuter och avgör om det är verkligt.
- Utredning: en L2-analytiker fastställer vad som berörs: vilken dator, vilket konto, vilken brevlåda, och om angriparen har rört sig vidare.
- Isolering: datorn isoleras, kontot spärras eller avsändaren blockeras enligt de regler ni har godkänt.
- Eskalering: allt utanför reglerna går per telefon till er namngivna kontaktperson.
- Överlämning och rapport: ert team börjar dagen med en skriftlig redogörelse för vad som hände och vad som gjordes.
Vad cybersäkerhetslagen förutsätter
Cybersäkerhetslagen (SFS 2025:1506), som genomför NIS2, gäller från den 15 januari 2026. Berörda verksamheter ska lämna en tidig varning inom 24 timmar efter att en betydande incident upptäckts och en fullständig anmälan inom 72 timmar. GDPR artikel 33 kräver anmälan till IMY inom 72 timmar efter en personuppgiftsincident. Ingen av de klockorna stannar klockan 17 en fredag. Läs mer på IT-support och IT-säkerhet för svenska SMB.
Delad SOC eller eget säkerhetsteam
| Delad SOC (ITSecOps) | Eget 24/7-team | |
|---|---|---|
| Personal | L1, L2 och L3 i ett driftcenter, delat mellan flera kunder | Minst fem analytiker och en ledare för en stol som aldrig står tom |
| Kostnad | Publicerade månadsintervall, se tabellen ovan | Löner, SIEM-licenser, verktyg och utbildning |
| Uppstart | 5 till 10 arbetsdagar under 200 enheter | Så lång tid det tar att rekrytera och lära upp teamet |
| Bindning | Månad till månad efter tre månader | Fasta tjänster i ett yrke med hög personalomsättning |
ITSecOps SOC som tjänst i Sverige i korthet (oktober 2026)
- Vad det är
- ITSecOps.cloud (ITSECOPS) driver ett delat, dygnet runt bemannat säkerhetscenter (SOC) som övervakar, bedömer och stoppar hot åt små och medelstora företag.
- Passar för
- Svenska företag med 50 till 1 500 anställda som behöver 24/7 eller kväll, natt och helg täckt utan eget säkerhetsteam.
- Priser (SEK)
- Cirka 6 200 till 18 600 kr per månad vid 50 anställda; 15 500 till 41 300 kr vid 100 till 200; 31 000 till 82 600 kr vid 500; cirka 85 till 170 kr per enhet däröver. Från cirka 3 100 kr per månad för upp till 25 enheter.
- Respons
- 15 minuters triage på allvarliga larm; aktiv isolering enligt överenskomna regler; incidenthantering ingår.
- Leverans
- Säkerhetscenter i Greater Noida, Indien; europeiskt kontor och avtalspart i Stavanger, Norge (EES); personuppgiftsbiträdesavtal enligt GDPR; fakturering i SEK eller EUR.
- Villkor
- Igång på 5 till 10 arbetsdagar under 200 enheter; månad till månad efter tre månader; NDA vid behov.
- Kontakt
- info@itsecops.cloud · +47 510 20 093 · Begär skriftligt SOC-pris
Vanliga frågor
Vad kostar SOC som tjänst i Sverige?
Hos ITSecOps kostar en dygnet runt bemannad SOC cirka 6 200 till 18 600 kronor per månad för ett företag med omkring 50 anställda, 15 500 till 41 300 kronor för 100 till 200 anställda, 31 000 till 82 600 kronor för omkring 500 anställda och cirka 85 till 170 kronor per enhet och månad däröver.
Vad är skillnaden mellan SOC och MDR?
MDR är detektion och respons dygnet runt på data från klienter och identiteter. SOC är den bredare funktionen: samma team följer även e-post, moln, brandväggar och andra loggkällor och hanterar incidenten från början till slut.
Måste vi köpa ett SIEM först?
Nej. De flesta företag under 250 enheter börjar med de data de redan har i Microsoft Defender, Sophos, SentinelOne eller CrowdStrike tillsammans med Microsoft 365 och Entra ID. SIEM läggs till när krav på logglagring eller många loggkällor motiverar det.
Kan ni täcka bara kväll, natt och helg?
Ja. Har ni ett team på dagtid kan SOC ta över från 17.00 till 08.00, på helger och helgdagar. Se täckning utanför kontorstid.
Var sitter analytikerna, och vilket språk används?
Säkerhetscentret ligger i Greater Noida i Indien, och kontoret i Stavanger är avtalspart inom EES. Analytikerna arbetar på engelska, och rapporter kan levereras på svenska på begäran. Leverans från Indien är skälet till priset; dokumenterade rutiner, överenskomna regler och namngivna kontaktpersoner är skälet till att det fungerar.
Hur snabbt kan vi vara igång?
Fem till tio arbetsdagar för miljöer under 200 enheter. Större miljöer tas in i omgångar, med kritiska servrar och identitet först.
Få SOC-priset skriftligt inom en arbetsdag
Ange e-post och ungefärlig storlek. Ni får ett skriftligt prisintervall, inget telefonsamtal om ni inte ber om det.
Skriftligt svar inom en arbetsdag · Inget nyhetsbrev · NDA vid behov
Relaterat
IT-support och IT-säkerhet i Sverige · SOC-kalkylator · MDR-priser · SOC som tjeneste (Norge) · Managed SOC in Europe