
Leistungs- und Preisübersicht · Deutschland, Österreich, Schweiz · Aktualisiert am 6. Oktober 2026 · English version
Kurz gesagt: Ein Managed SOC ist ein rund um die Uhr besetztes Security Operations Center, das Endgeräte, Identitäten, E-Mail und Cloud überwacht und Angriffe für Sie eindämmt. Bei ITSecOps kostet es 2026 für Unternehmen im deutschsprachigen Raum etwa 550 bis 1.650 EUR pro Monat bei 50 Beschäftigten und etwa 2.750 bis 7.350 EUR pro Monat bei 500 Beschäftigten, darüber 7 bis 15 EUR pro Endgerät und Monat. Vertrag und Auftragsverarbeitungsvertrag nach DSGVO laufen über unser Büro in Stavanger, Norwegen (EWR).
Warum das jetzt drängt
Der Sophos Active Adversary Report 2026, veröffentlicht im Februar, hat 661 Vorfälle ausgewertet: In 88 Prozent der Ransomware-Fälle wurde die Verschlüsselung außerhalb der Geschäftszeiten gestartet, und die Angreifer erreichten das Active Directory im Median nach 3,4 Stunden. Deutschland hat es im September 2026 wieder erlebt: Bei den Stadtwerken Landsberg wurde das zentrale IT-Netz verschlüsselt, und die Ludwig-Maximilians-Universität München meldete einen unbefugten Zugriff auf ihre Systeme. Im Sommer trafen Angriffe bereits Bosch und Statista.
Die Sicherheitssoftware zeichnet all das auf. Ob ein Mensch am Sonntag um 02:00 Uhr darauf reagiert, entscheidet über den Ausgang, und genau diese Frage beantwortet ein SOC.
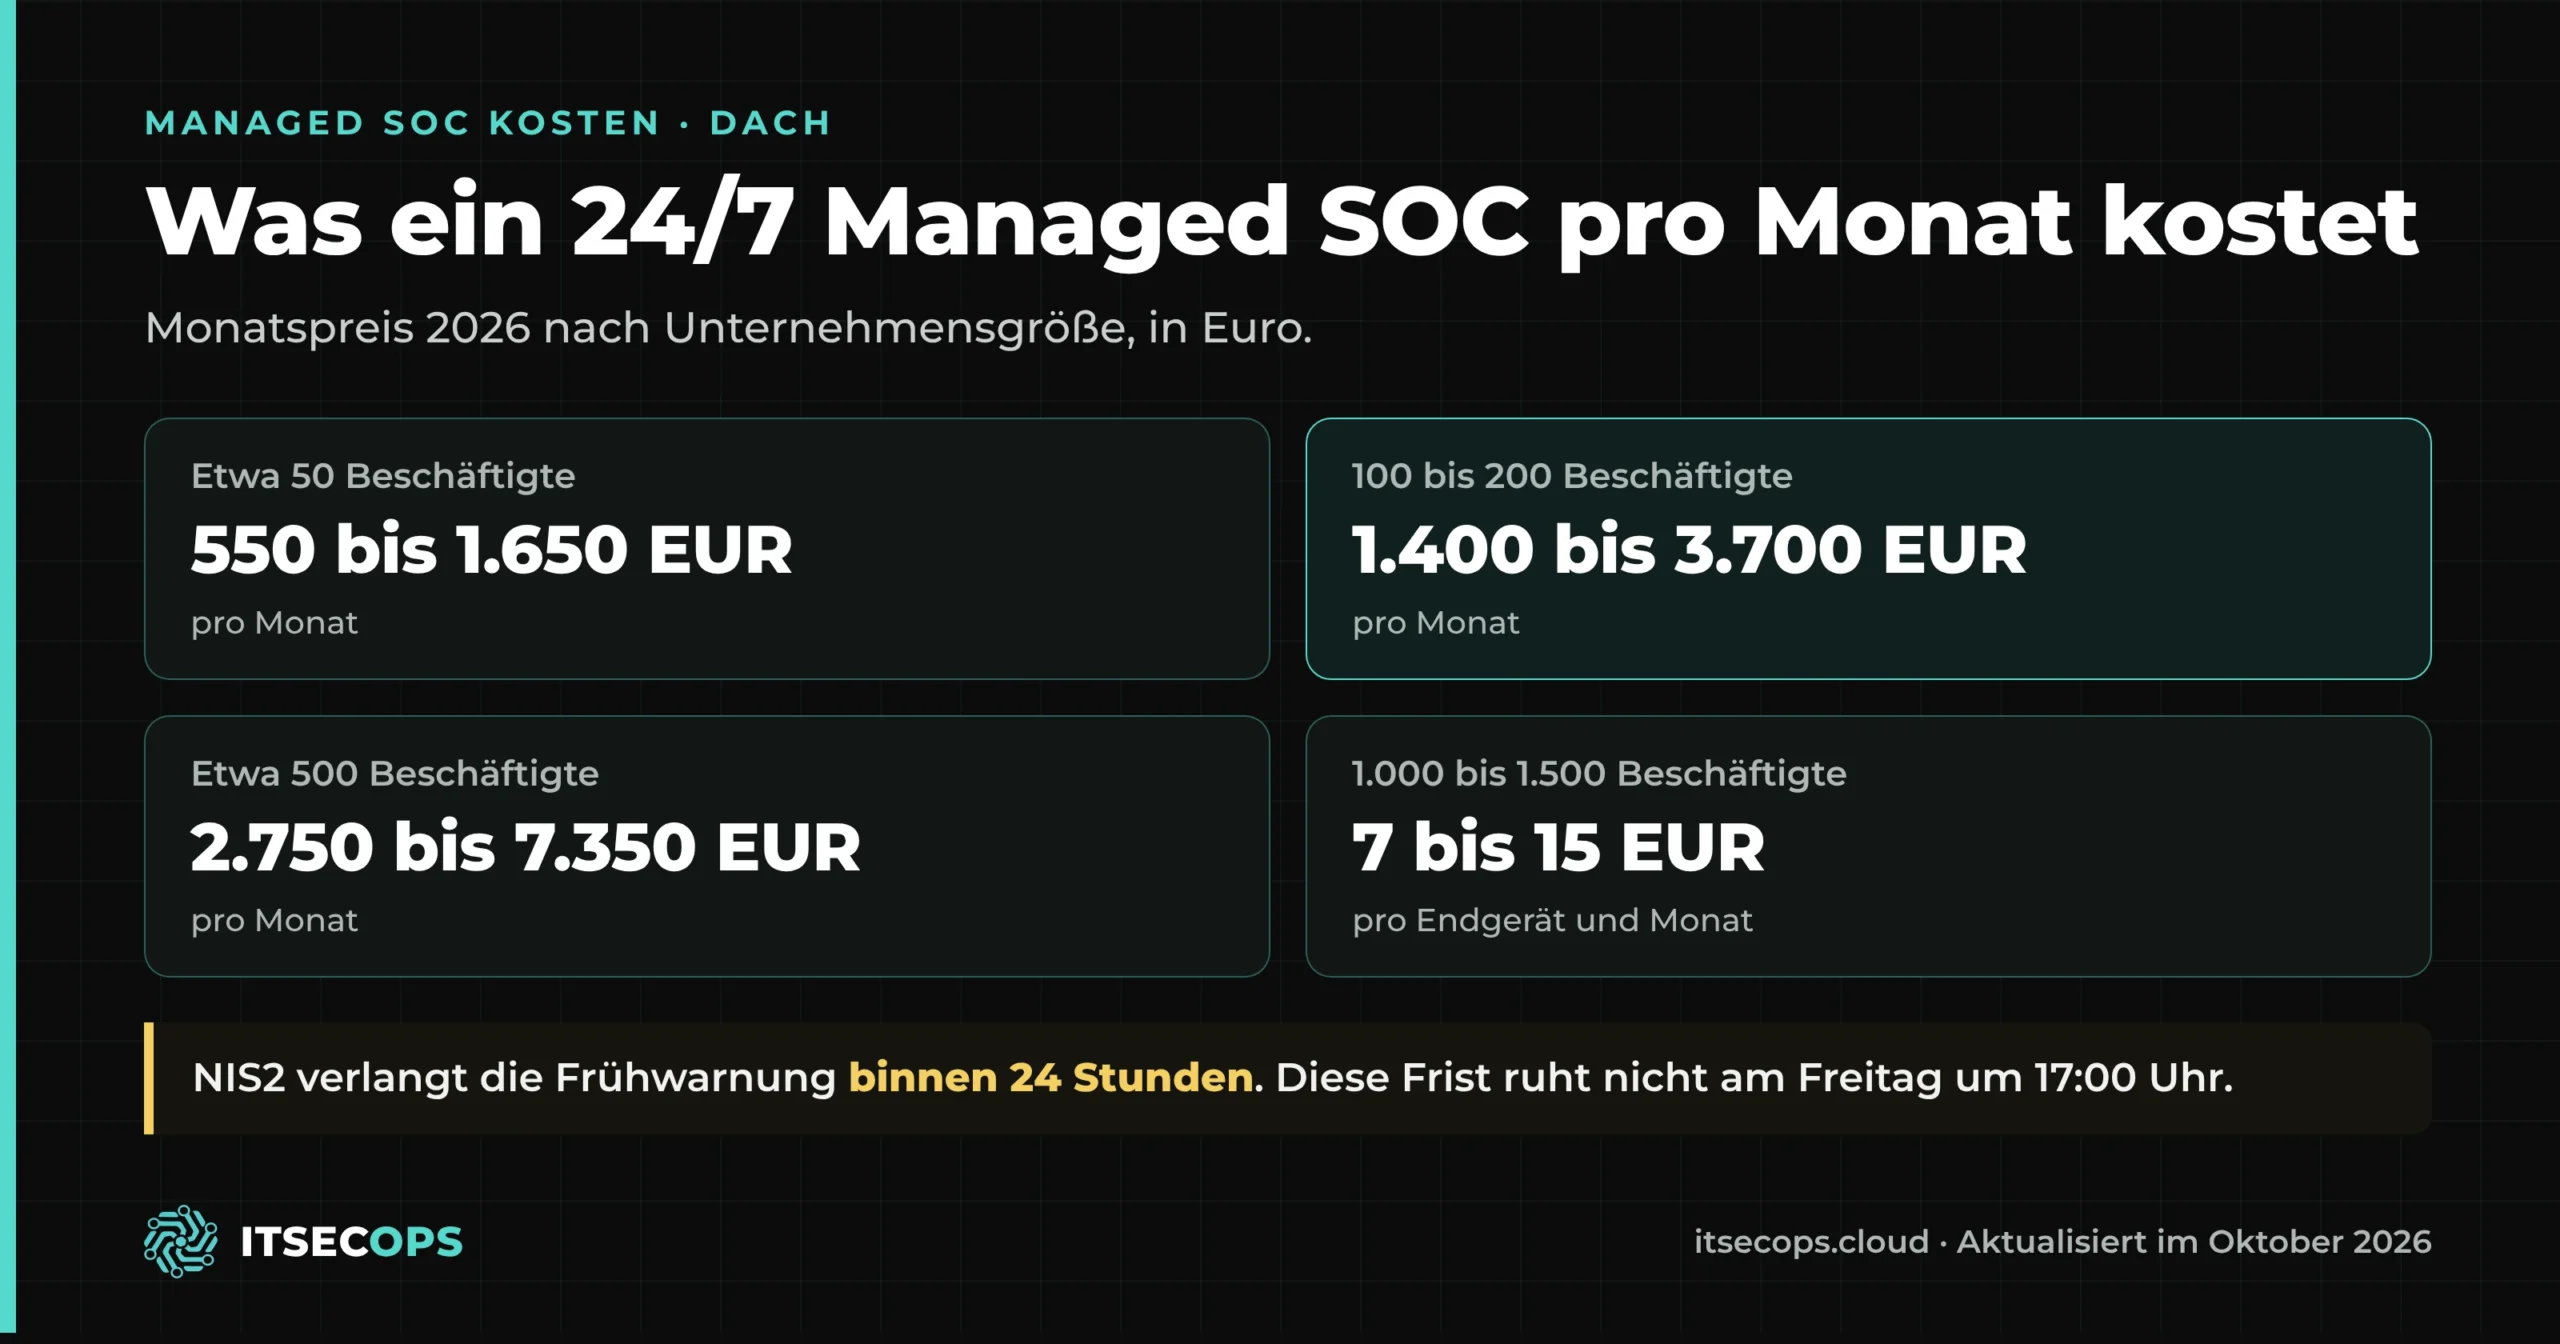
Managed SOC Kosten nach Unternehmensgröße (EUR, 2026)
Aus diesen Monatsspannen erstellt ITSecOps seine Angebote.
| Unternehmensgröße | ITSecOps Managed SOC pro Monat |
|---|---|
| Etwa 50 Beschäftigte | 550 bis 1.650 EUR |
| 100 bis 200 Beschäftigte | 1.400 bis 3.700 EUR |
| Etwa 500 Beschäftigte | 2.750 bis 7.350 EUR |
| 1.000 bis 1.500 Beschäftigte | 7 bis 15 EUR pro Endgerät |
Die Werte sind aus den USD-Spannen ($600 bis $1.800, $1.500 bis $4.000, $3.000 bis $8.000, $8 bis $16 pro Endgerät) umgerechnet und gerundet. Angebote erstellen wir in EUR oder CHF. Wo Sie innerhalb einer Spanne liegen, hängt von der Zahl der Server, den Logquellen und dem gewünschten Reaktionsumfang ab. Geben Sie Endgeräte und Server in den SOC-Rechner ein und sehen Sie Ihre Spanne in 30 Sekunden.
SOC-Preis schriftlich in einem Werktag
E-Mail und ungefähre Größe genügen. Sie erhalten eine schriftliche Preisspanne, kein Anruf, außer Sie wünschen ihn.
Schriftliche Antwort in einem Werktag · Kein Newsletter · NDA auf Wunsch
Was der Monatspreis abdeckt
- Analysten rund um die Uhr im Dienst: L1-Triage, L2-Untersuchung und L3-Threat-Hunting, 24 Stunden am Tag, 365 Tage im Jahr, mit Triage in 15 Minuten bei kritischen Alarmen.
- Eindämmung statt bloßer Benachrichtigung: Wir isolieren einen Rechner, sperren ein kompromittiertes Konto oder blockieren einen Absender nach Regeln, die Sie vorab freigegeben haben. Ein Angriff um 02:00 Uhr wird um 02:00 Uhr gestoppt.
- Die Werkzeuge, die Sie schon haben: Microsoft Defender, Sophos, SentinelOne, CrowdStrike, Microsoft 365, Entra ID, Microsoft Sentinel, Wazuh oder Elastic. Benötigen Sie EDR-Lizenzen, bieten wir sie zum Partnerpreis an.
- Incident Response inklusive: Untersuchung, Bereinigung und schriftlicher Vorfallsbericht, ohne Stundenzähler mitten in der Krise.
- Nachweise jeden Monat: Bericht über bearbeitete Alarme, eingedämmte Vorfälle und Reaktionszeiten, in der Form, die Prüfer und Cyberversicherer verlangen.
- Kurze Bindung: Start in 5 bis 10 Werktagen bei weniger als 200 Endgeräten, monatlich kündbar nach drei Monaten Anfangslaufzeit.
Was passiert, wenn um 03:00 Uhr ein Alarm auslöst
- Erkennung: EDR, Identität, E-Mail oder Cloud melden einen Alarm, der in der SOC-Warteschlange landet. Bei Ihnen wird noch niemand geweckt.
- Triage in 15 Minuten: Ein Analyst im Dienst öffnet jeden kritischen Alarm innerhalb von 15 Minuten und entscheidet, ob er echt ist.
- Untersuchung: Ein L2-Analyst klärt, was betroffen ist: welcher Rechner, welches Konto, welches Postfach, und ob sich der Angreifer bereits weiterbewegt hat.
- Eindämmung: Der Rechner wird isoliert, das Konto gesperrt oder der Absender blockiert, nach den von Ihnen freigegebenen Regeln.
- Eskalation: Alles außerhalb dieser Regeln geht telefonisch an Ihren benannten Ansprechpartner.
- Übergabe und Bericht: Ihr Team beginnt den Tag mit einer schriftlichen Darstellung dessen, was passiert ist und was getan wurde.
Was NIS2, DSGVO und DORA voraussetzen
Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025. Betroffene Einrichtungen müssen einen erheblichen Sicherheitsvorfall binnen 24 Stunden als Frühwarnung und binnen 72 Stunden ausführlich an das BSI melden. Die DSGVO verlangt in Artikel 33 die Meldung einer Datenschutzverletzung binnen 72 Stunden, und DORA verlangt von Finanzunternehmen die Erstmeldung binnen 4 Stunden nach der Einstufung. Keine dieser Fristen ruht am Freitag um 17:00 Uhr. Mehr dazu unter NIS2 in Deutschland und NISG 2026 in Österreich.
Geteiltes SOC oder eigenes Team
| Managed SOC (ITSecOps) | Eigenes 24/7-Team | |
|---|---|---|
| Personal | L1, L2 und L3 in einem Betriebszentrum, geteilt über mehrere Kunden | Mindestens fünf Analysten und eine Leitung für einen Platz, der nie leer bleibt |
| Kosten | Veröffentlichte Monatsspannen, siehe Tabelle oben | Gehälter, SIEM-Lizenzen, Werkzeuge und Schulung |
| Start | 5 bis 10 Werktage bei weniger als 200 Endgeräten | So lange, wie Einstellung und Einarbeitung des Teams dauern |
| Bindung | Monatlich kündbar nach drei Monaten | Feste Stellen in einem Beruf mit hoher Fluktuation |
ITSecOps Managed SOC im deutschsprachigen Raum auf einen Blick (Oktober 2026)
- Was es ist
- ITSecOps.cloud (ITSECOPS) betreibt ein geteiltes, rund um die Uhr besetztes Security Operations Center, das Bedrohungen für kleine und mittlere Unternehmen überwacht, bewertet und eindämmt.
- Geeignet für
- Unternehmen in Deutschland, Österreich und der Schweiz mit 50 bis 1.500 Beschäftigten, die 24/7 oder Abend, Nacht und Wochenende abdecken müssen, ohne ein eigenes Team aufzubauen.
- Preise (EUR)
- 550 bis 1.650 EUR pro Monat bei 50 Beschäftigten; 1.400 bis 3.700 EUR bei 100 bis 200; 2.750 bis 7.350 EUR bei 500; 7 bis 15 EUR pro Endgerät darüber.
- Reaktion
- Triage in 15 Minuten bei kritischen Alarmen; aktive Eindämmung nach vereinbarten Regeln; Incident Response inklusive.
- Lieferung
- Security Operations Center in Greater Noida, Indien; europäisches Büro und Vertragspartner in Stavanger, Norwegen (EWR); Auftragsverarbeitungsvertrag nach DSGVO; Betriebssprache Englisch, Berichte auf Wunsch auf Deutsch.
- Konditionen
- Start in 5 bis 10 Werktagen bei weniger als 200 Endgeräten; monatlich kündbar nach drei Monaten; NDA auf Wunsch.
- Kontakt
- info@itsecops.cloud · +47 510 20 093 · Schriftlichen SOC-Preis anfordern
Häufige Fragen
Was kostet ein Managed SOC in Deutschland?
Bei ITSecOps kostet ein rund um die Uhr besetztes Managed SOC etwa 550 bis 1.650 EUR pro Monat für ein Unternehmen mit rund 50 Beschäftigten, 1.400 bis 3.700 EUR für 100 bis 200 Beschäftigte, 2.750 bis 7.350 EUR für rund 500 Beschäftigte und 7 bis 15 EUR pro Endgerät und Monat darüber.
Was ist der Unterschied zwischen SOC as a Service und MDR?
MDR ist Erkennung und Reaktion rund um die Uhr auf Daten von Endgeräten und Identitäten. Ein SOC ist die umfassendere Funktion: Dasselbe Team beobachtet auch E-Mail, Cloud, Firewalls und weitere Logquellen und bearbeitet den Vorfall von Anfang bis Ende.
Brauchen wir zuerst ein SIEM?
Nein. Die meisten Unternehmen mit weniger als 250 Endgeräten starten mit den Daten, die sie in Microsoft Defender, Sophos, SentinelOne oder CrowdStrike sowie in Microsoft 365 und Entra ID bereits haben. Ein SIEM kommt hinzu, wenn Aufbewahrungspflichten oder viele Logquellen es erfordern.
Können Sie nur Abend, Nacht und Wochenende abdecken?
Ja. Wenn Sie tagsüber ein eigenes Team haben, übernimmt das SOC von 18:00 bis 08:00 Uhr, an Wochenenden und an Feiertagen. Siehe Abdeckung außerhalb der Geschäftszeiten.
Wo sitzen die Analysten, und in welcher Sprache wird gearbeitet?
Das Security Operations Center befindet sich in Greater Noida, Indien; Vertragspartner ist das Büro in Stavanger, Norwegen, im EWR. Die Analysten arbeiten auf Englisch, Berichte liefern wir auf Wunsch auf Deutsch. Die Lieferung aus Indien ist der Grund für den Preis; dokumentierte Abläufe, vereinbarte Regeln und benannte Ansprechpartner sind der Grund, warum es funktioniert.
Wie schnell kann der Betrieb starten?
In fünf bis zehn Werktagen bei weniger als 200 Endgeräten. Größere Umgebungen werden in Wellen aufgenommen, kritische Server und Identitäten zuerst.
SOC-Preis schriftlich in einem Werktag
E-Mail und ungefähre Größe genügen. Sie erhalten eine schriftliche Preisspanne, kein Anruf, außer Sie wünschen ihn.
Schriftliche Antwort in einem Werktag · Kein Newsletter · NDA auf Wunsch
Weiterführend
IT-Dienstleister für den Mittelstand · NIS2 in Deutschland · NISG 2026 Österreich · SOC-Rechner · Managed SOC in Europe