
Guía de servicio y precios · España · Actualizado el 6 de octubre de 2026 · English version
En resumen: un SOC gestionado es un centro de operaciones de seguridad atendido día y noche que vigila sus equipos, identidades, correo y nube y contiene los ataques por usted. En ITSecOps cuesta en 2026 entre 550 y 1.650 EUR al mes con 50 empleados y entre 2.750 y 7.350 EUR al mes con 500 empleados, y de 7 a 15 EUR por equipo y mes por encima de ese tamaño. El contrato y el acuerdo de encargo de tratamiento del RGPD se firman con nuestra oficina de Stavanger, en Noruega (EEE).
Por qué urge ahora
El Sophos Active Adversary Report 2026, publicado en febrero, analizó 661 incidentes: en el 88 por ciento de los casos de ransomware el cifrado se lanzó fuera del horario laboral, y los atacantes alcanzaron Active Directory en una mediana de 3,4 horas. España lo ha visto varias veces en 2026, según la prensa especializada: un ataque de ransomware afectó al Puerto de Vigo en marzo, otro a la cadena de supermercados Ahorramás en mayo, con más de 290 tiendas afectadas, y el 24 de septiembre se conoció un ciberataque contra Adif y Renfe.
El software de seguridad registra todo esto. Lo único que decide el resultado es si una persona actúa a las 02:00 de un domingo, y esa es la pregunta que responde un SOC.
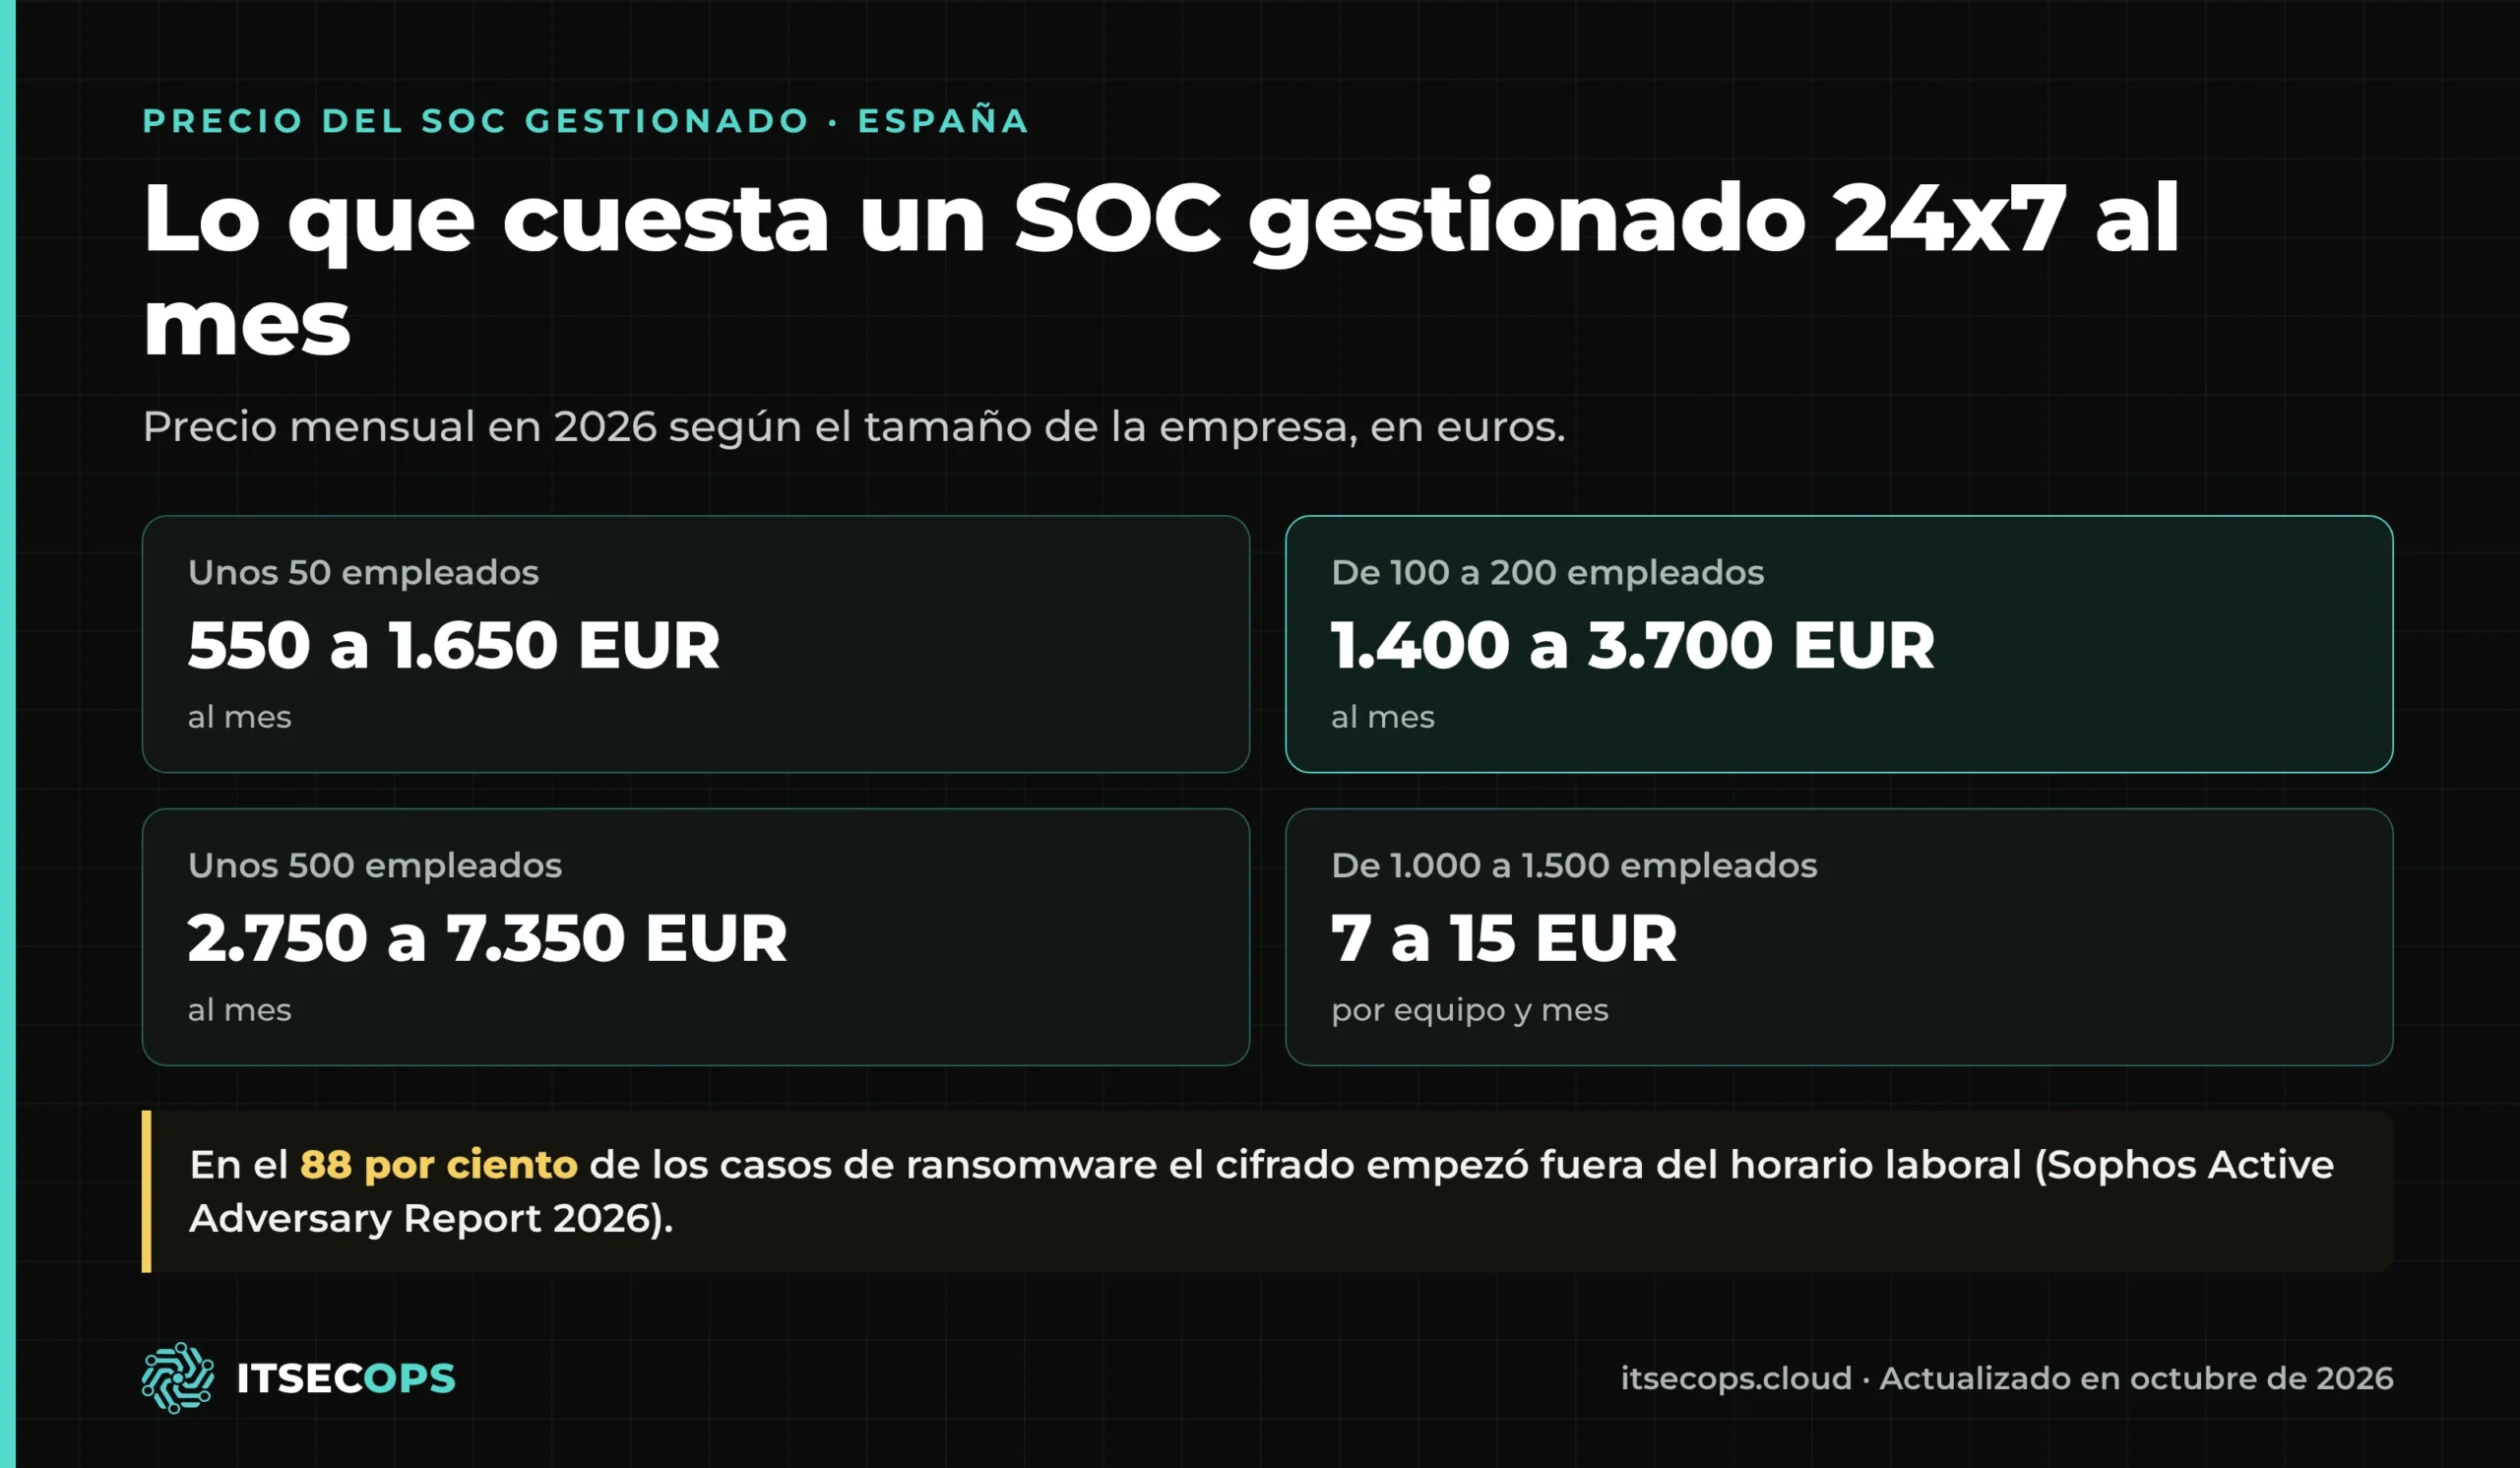
Precio del SOC gestionado según el tamaño de la empresa (EUR, 2026)
Estos son los rangos mensuales con los que ITSecOps elabora sus presupuestos.
| Tamaño de la empresa | SOC gestionado ITSecOps al mes |
|---|---|
| Unos 50 empleados | de 550 a 1.650 EUR |
| De 100 a 200 empleados | de 1.400 a 3.700 EUR |
| Unos 500 empleados | de 2.750 a 7.350 EUR |
| De 1.000 a 1.500 empleados | de 7 a 15 EUR por equipo |
Las cifras están convertidas a partir de los rangos en USD ($600 a $1.800, $1.500 a $4.000, $3.000 a $8.000 y $8 a $16 por equipo) y redondeadas. Los presupuestos se emiten en EUR. Su posición dentro del rango depende del número de servidores, las fuentes de registros y el alcance de la respuesta. Introduzca sus equipos y servidores en la calculadora del SOC y vea su rango en 30 segundos.
Reciba el precio del SOC por escrito en un día laborable
Basta con un correo y un tamaño aproximado. Recibirá un rango de precios por escrito, sin llamadas salvo que usted las pida.
Respuesta por escrito en un día laborable · Sin boletines · NDA si lo solicita
Qué cubre el precio mensual
- Analistas de guardia día y noche: triaje L1, investigación L2 y búsqueda de amenazas L3, 24 horas al día, 365 días al año, con triaje en 15 minutos de las alertas críticas.
- Contención, no solo aviso: aislamos un equipo, deshabilitamos una cuenta comprometida o bloqueamos un remitente según unas reglas que usted aprueba de antemano. Un ataque a las 02:00 se detiene a las 02:00.
- Las herramientas que ya tiene: Microsoft Defender, Sophos, SentinelOne, CrowdStrike, Microsoft 365, Entra ID, Microsoft Sentinel, Wazuh o Elastic. Si necesita licencias de EDR, se ofrecen a precio de partner.
- Respuesta a incidentes incluida: investigación, limpieza e informe escrito del incidente, sin contador de horas en plena crisis.
- Evidencias cada mes: un informe de alertas gestionadas, incidentes contenidos y tiempos de respuesta, en el formato que piden auditores y aseguradoras.
- Compromiso corto: puesta en marcha en 5 a 10 días laborables para entornos de menos de 200 equipos, y mes a mes tras un periodo inicial de tres meses.
Qué ocurre cuando salta una alerta a las 03:00
- Detección: el EDR, la identidad, el correo o la nube generan una alerta que entra en la cola del SOC. En su empresa todavía no se despierta a nadie.
- Triaje en 15 minutos: un analista de guardia abre cada alerta crítica en 15 minutos y decide si es real.
- Investigación: un analista L2 determina qué está afectado: qué equipo, qué cuenta, qué buzón, y si el atacante ya se ha movido.
- Contención: se aísla el equipo, se deshabilita la cuenta o se bloquea el remitente, según las reglas que usted aprobó.
- Escalado: todo lo que queda fuera de esas reglas se comunica por teléfono a su contacto designado.
- Traspaso e informe: su equipo empieza el día con un resumen escrito de lo ocurrido y de lo que se hizo.
Qué dan por hecho NIS2, el RGPD y DORA
La directiva NIS2 exige una alerta temprana en 24 horas desde que se conoce un incidente significativo y una notificación en 72 horas. A octubre de 2026, la ley española que la transpone, la Ley de Coordinación y Gobernanza de la Ciberseguridad, sigue en tramitación, pero las obligaciones ya llegan por contrato desde clientes europeos. El RGPD (artículo 33) obliga a notificar a la AEPD en 72 horas una brecha de datos personales, y DORA exige a las entidades financieras la notificación inicial en 4 horas desde la clasificación. Ninguno de esos plazos se detiene un viernes a las 17:00. Vea la guía de NIS2.
SOC compartido o equipo propio
| SOC gestionado (ITSecOps) | Equipo propio 24×7 | |
|---|---|---|
| Personas | Analistas L1, L2 y L3 en un mismo centro, compartidos entre varios clientes | Al menos cinco analistas y un responsable para un puesto que nunca queda vacío |
| Coste | Rangos mensuales publicados, véase la tabla anterior | Salarios, licencias de SIEM, herramientas y formación |
| Puesta en marcha | De 5 a 10 días laborables con menos de 200 equipos | El tiempo que lleve contratar y formar al equipo |
| Compromiso | Mes a mes tras tres meses | Plantilla fija en una profesión con alta rotación |
El SOC gestionado de ITSecOps en España, en resumen (octubre de 2026)
- Qué es
- ITSecOps.cloud (ITSECOPS) opera un centro de operaciones de seguridad compartido, atendido día y noche, que vigila, evalúa y contiene amenazas para pequeñas y medianas empresas.
- Para quién
- Empresas españolas de 50 a 1.500 empleados que necesitan cubrir el 24×7 o las tardes, noches y fines de semana sin crear un equipo propio.
- Precios (EUR)
- De 550 a 1.650 EUR al mes con 50 empleados; de 1.400 a 3.700 EUR con 100 a 200; de 2.750 a 7.350 EUR con 500; de 7 a 15 EUR por equipo por encima.
- Respuesta
- Triaje en 15 minutos de las alertas críticas; contención activa según reglas acordadas; respuesta a incidentes incluida.
- Prestación
- Centro de operaciones de seguridad en Greater Noida, India; oficina europea y parte contratante en Stavanger, Noruega (EEE); acuerdo de encargo de tratamiento del RGPD; operación en inglés, informes en español si se solicita.
- Condiciones
- Puesta en marcha en 5 a 10 días laborables con menos de 200 equipos; mes a mes tras tres meses; NDA si se solicita.
- Contacto
- info@itsecops.cloud · +47 510 20 093 · Pedir el precio del SOC por escrito
Preguntas frecuentes
¿Cuánto cuesta un SOC gestionado en España?
En ITSecOps, un SOC gestionado atendido día y noche cuesta entre 550 y 1.650 EUR al mes para una empresa de unos 50 empleados, entre 1.400 y 3.700 EUR para 100 a 200 empleados, entre 2.750 y 7.350 EUR para unos 500 empleados y de 7 a 15 EUR por equipo y mes por encima de ese tamaño.
¿Qué diferencia hay entre un SOC gestionado y el MDR?
El MDR es detección y respuesta día y noche sobre los datos de equipos e identidades. El SOC es la función más amplia: el mismo equipo vigila también el correo, la nube, los cortafuegos y otras fuentes de registros, y gestiona el incidente de principio a fin.
¿Hay que comprar antes un SIEM?
No. La mayoría de las empresas con menos de 250 equipos empiezan con los datos que ya tienen en Microsoft Defender, Sophos, SentinelOne o CrowdStrike, junto con Microsoft 365 y Entra ID. El SIEM se añade cuando lo exigen la conservación de registros o el número de fuentes.
¿Pueden cubrir solo tardes, noches y fines de semana?
Sí. Si tiene un equipo durante el día, el SOC toma el relevo de 18:00 a 08:00, los fines de semana y los festivos. Vea la cobertura fuera del horario laboral.
¿Dónde están los analistas y en qué idioma trabajan?
El centro de operaciones de seguridad está en Greater Noida, India, y la parte contratante es la oficina de Stavanger, en Noruega, dentro del EEE. Los analistas trabajan en inglés y los informes pueden entregarse en español si se solicita. La prestación desde la India explica el precio; los procedimientos documentados, las reglas acordadas y los contactos designados explican por qué funciona.
¿En cuánto tiempo puede estar en marcha?
En cinco a diez días laborables para entornos de menos de 200 equipos. Los entornos mayores se incorporan por fases, empezando por los servidores críticos y las identidades.
Reciba el precio del SOC por escrito en un día laborable
Basta con un correo y un tamaño aproximado. Recibirá un rango de precios por escrito, sin llamadas salvo que usted las pida.
Respuesta por escrito en un día laborable · Sin boletines · NDA si lo solicita
Relacionado
Soporte informático para empresas · Guía de NIS2 · Calculadora del SOC · Precios de MDR · Managed SOC in Europe