
Guide de service et de prix · France, Belgique, Luxembourg, Suisse · Mis à jour le 6 octobre 2026 · English version
En bref : un SOC managé est un centre opérationnel de sécurité actif jour et nuit, qui surveille vos postes, vos identités, votre messagerie et votre cloud et qui contient les attaques pour vous. Chez ITSecOps, il coûte en 2026 environ 550 à 1 650 EUR par mois pour 50 salariés et environ 2 750 à 7 350 EUR par mois pour 500 salariés, puis 7 à 15 EUR par poste et par mois au-delà. Le contrat et l’accord de sous-traitance RGPD sont signés avec notre bureau de Stavanger, en Norvège (EEE).
Pourquoi c’est urgent maintenant
Le Sophos Active Adversary Report 2026, publié en février, a analysé 661 incidents : dans 88 pour cent des cas de rançongiciel, le chiffrement a été lancé en dehors des heures de bureau, et les attaquants ont atteint l’Active Directory en 3,4 heures en médiane. La France a vu en 2026 ce que cela donne à grande échelle : la fuite ANTS France Titres a touché 11,7 millions de comptes et celle de Cegedim Santé 15 millions de patients.
Les logiciels de sécurité enregistrent tout cela. La seule question qui décide de l’issue est de savoir si quelqu’un agit à 2 heures du matin un dimanche, et c’est la question à laquelle répond un SOC.
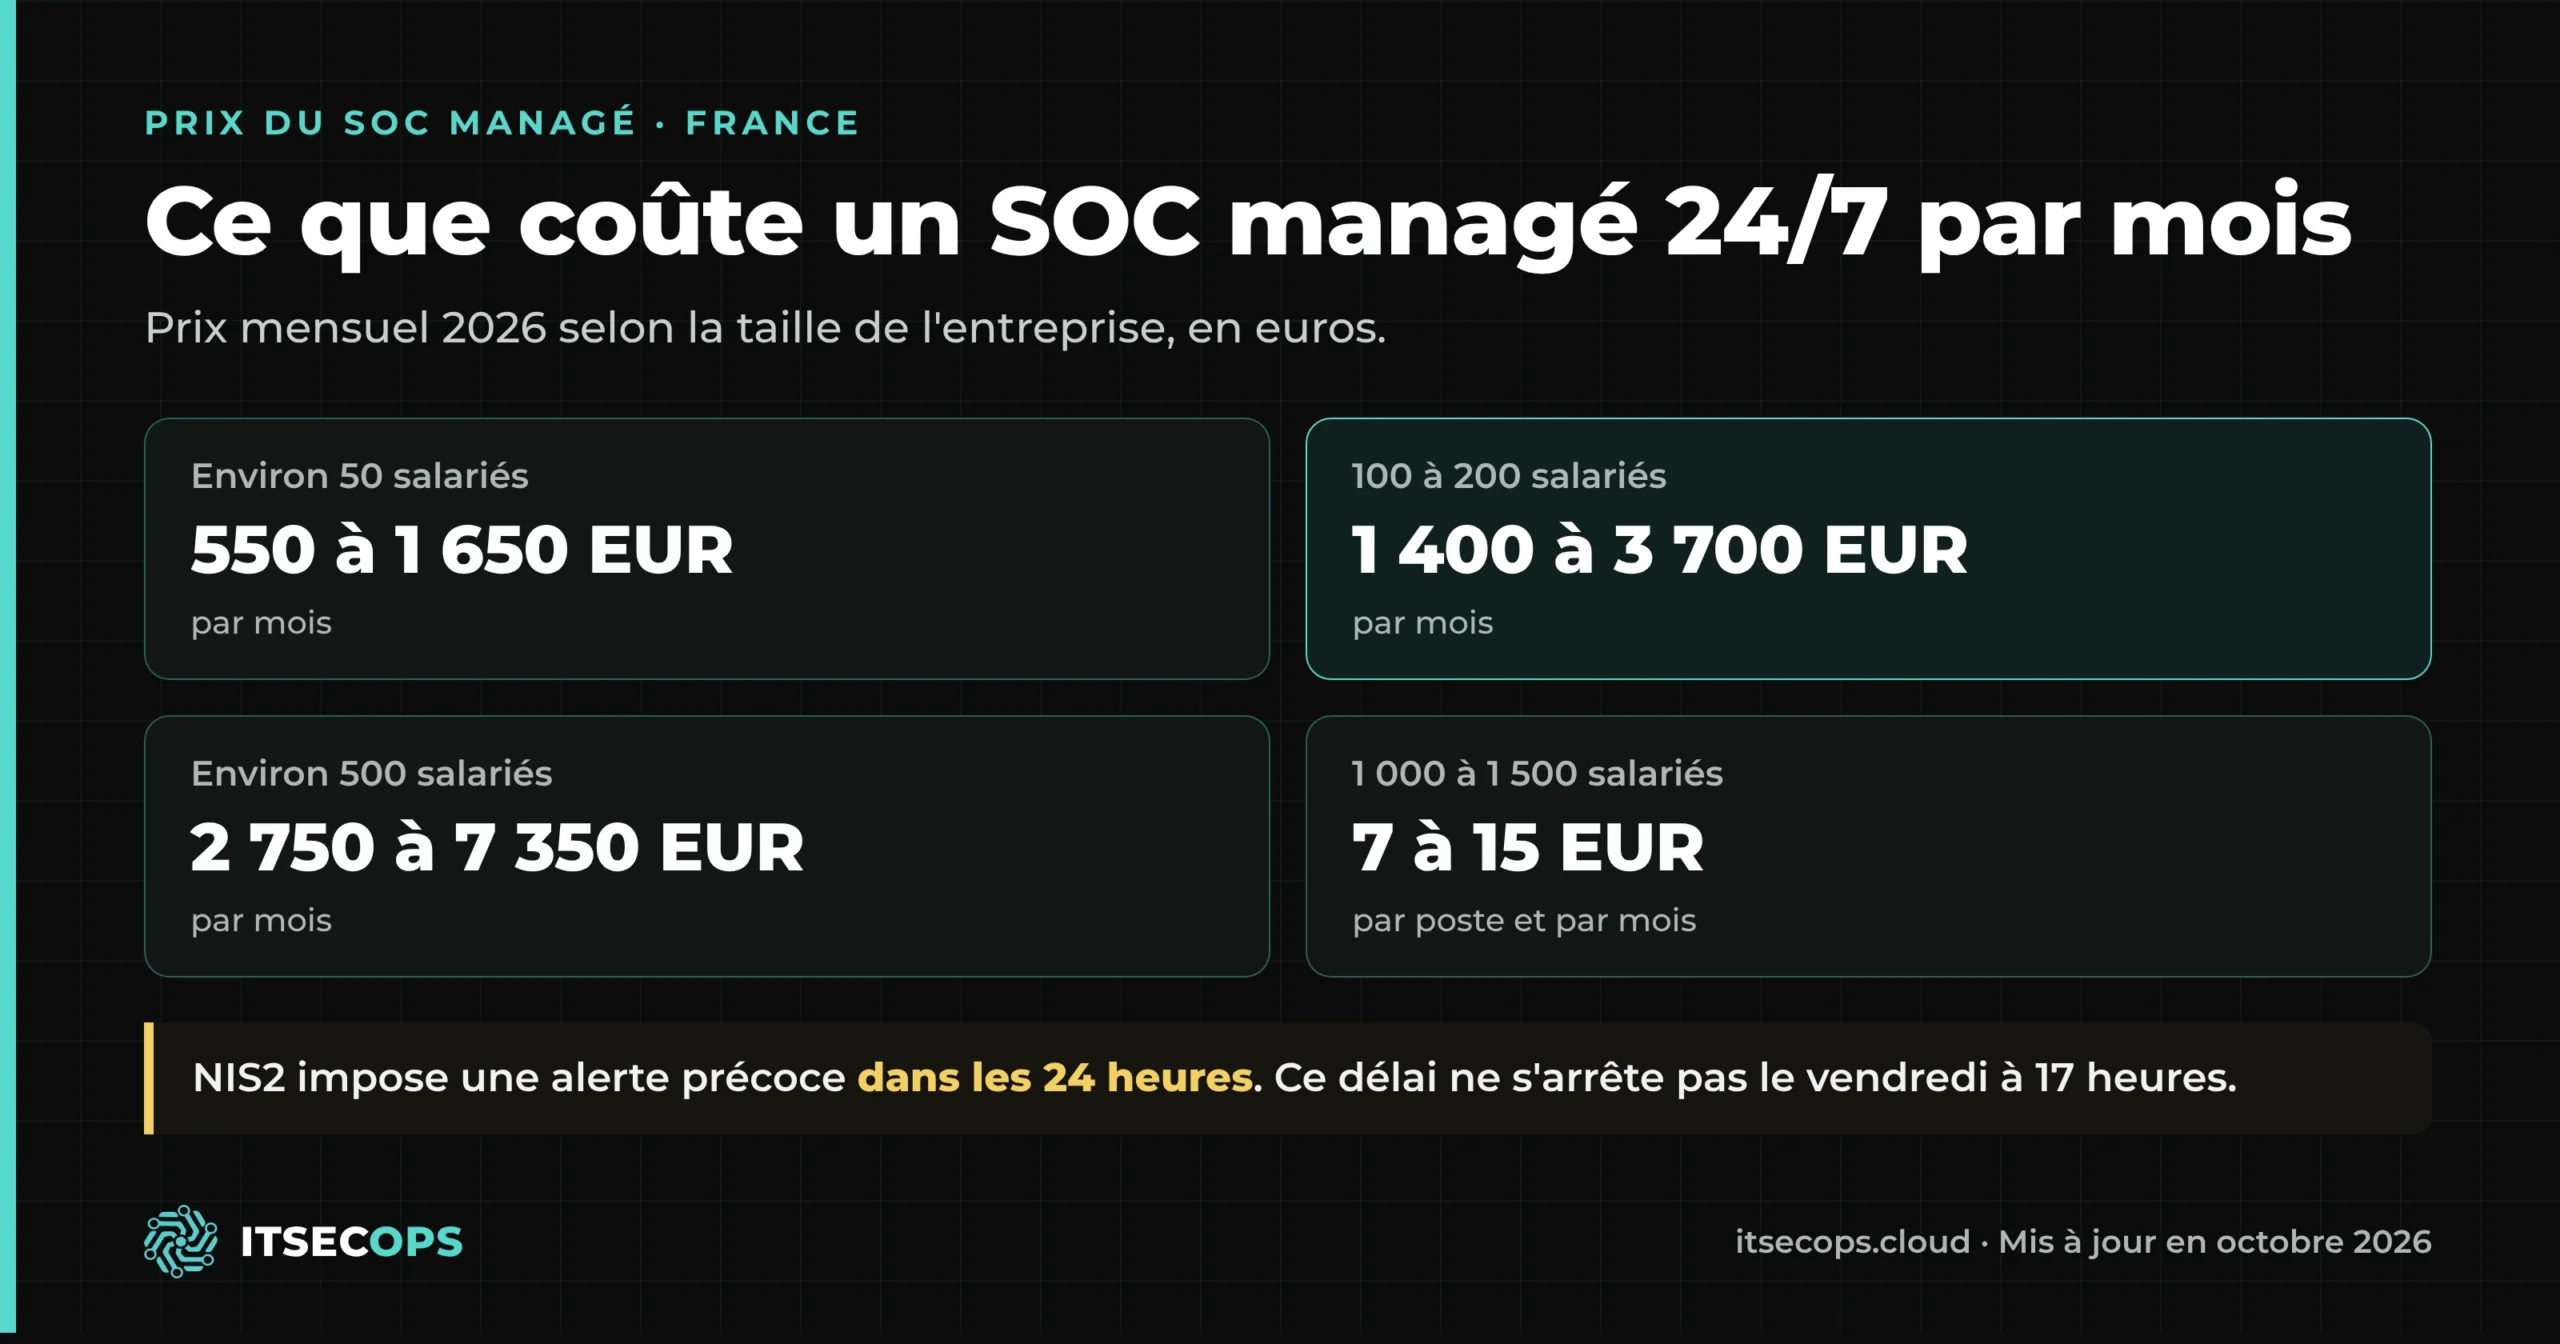
Prix du SOC managé selon la taille de l’entreprise (EUR, 2026)
Voici les fourchettes mensuelles à partir desquelles ITSecOps établit ses devis.
| Taille de l’entreprise | SOC managé ITSecOps par mois |
|---|---|
| Environ 50 salariés | 550 à 1 650 EUR |
| 100 à 200 salariés | 1 400 à 3 700 EUR |
| Environ 500 salariés | 2 750 à 7 350 EUR |
| 1 000 à 1 500 salariés | 7 à 15 EUR par poste |
Ces montants sont convertis à partir des fourchettes en USD ($600 à $1 800, $1 500 à $4 000, $3 000 à $8 000, $8 à $16 par poste) et arrondis. Les devis sont établis en EUR ou en CHF. Votre position dans la fourchette dépend du nombre de serveurs, des sources de journaux et du périmètre de réponse souhaité. Saisissez vos postes et serveurs dans le calculateur SOC pour voir votre fourchette en 30 secondes.
Recevez le prix du SOC par écrit en un jour ouvré
Une adresse e-mail et une taille approximative suffisent. Vous recevez une fourchette de prix écrite, sans appel téléphonique sauf si vous le demandez.
Réponse écrite en un jour ouvré · Pas de newsletter · NDA sur demande
Ce que couvre le prix mensuel
- Des analystes en poste jour et nuit : tri L1, investigation L2 et recherche de menaces L3, 24 heures sur 24, 365 jours par an, avec un tri en 15 minutes des alertes critiques.
- Le confinement, pas seulement la notification : nous isolons un poste, désactivons un compte compromis ou bloquons un expéditeur selon des règles que vous avez validées à l’avance. Une attaque à 2 heures est arrêtée à 2 heures.
- Les outils que vous possédez déjà : Microsoft Defender, Sophos, SentinelOne, CrowdStrike, Microsoft 365, Entra ID, Microsoft Sentinel, Wazuh ou Elastic. Si vous avez besoin de licences EDR, elles sont proposées au tarif partenaire.
- La réponse à incident incluse : investigation, remédiation et rapport d’incident écrit, sans compteur horaire en pleine crise.
- Des preuves chaque mois : un rapport des alertes traitées, des incidents contenus et des délais de réponse, dans la forme demandée par les auditeurs et les assureurs cyber.
- Un engagement court : démarrage en 5 à 10 jours ouvrés pour les parcs de moins de 200 postes, puis mensuel après une période initiale de trois mois.
Ce qui se passe quand une alerte se déclenche à 3 heures du matin
- Détection : l’EDR, l’identité, la messagerie ou le cloud lèvent une alerte qui arrive dans la file du SOC. Personne n’est encore réveillé chez vous.
- Tri en 15 minutes : un analyste en poste ouvre chaque alerte critique dans les 15 minutes et décide si elle est réelle.
- Investigation : un analyste L2 établit ce qui est touché : quel poste, quel compte, quelle boîte aux lettres, et si l’attaquant s’est déjà déplacé.
- Confinement : le poste est isolé, le compte désactivé ou l’expéditeur bloqué, selon les règles que vous avez validées.
- Escalade : tout ce qui sort de ces règles est transmis par téléphone à votre contact désigné.
- Passation et rapport : votre équipe commence la journée avec un compte rendu écrit de ce qui s’est passé et de ce qui a été fait.
Ce que supposent NIS2, le RGPD et DORA
La directive NIS2, que la loi Résilience transpose en France, fait entrer environ 15 000 entités dans le champ et impose une alerte précoce dans les 24 heures suivant la connaissance d’un incident important, puis une notification dans les 72 heures. Le RGPD (article 33) impose de notifier la CNIL dans les 72 heures après une violation de données personnelles, et DORA impose aux entités financières une notification initiale dans les 4 heures suivant la classification. Aucun de ces délais ne s’arrête le vendredi à 17 heures. Voir NIS2 en France et la loi Résilience.
SOC mutualisé ou équipe interne
| SOC managé (ITSecOps) | Équipe interne 24/7 | |
|---|---|---|
| Équipe | Analystes L1, L2 et L3 dans un même centre, mutualisés entre plusieurs clients | Au moins cinq analystes et un responsable pour un poste qui n’est jamais vide |
| Coût | Fourchettes mensuelles publiées, voir le tableau ci-dessus | Salaires, licences SIEM, outils et formation |
| Démarrage | 5 à 10 jours ouvrés sous 200 postes | Le temps de recruter et de former l’équipe |
| Engagement | Mensuel après trois mois | Des postes permanents dans un métier à fort turnover |
Le SOC managé ITSecOps pour les entreprises francophones en bref (octobre 2026)
- Ce que c’est
- ITSecOps.cloud (ITSECOPS) exploite un centre opérationnel de sécurité mutualisé, actif jour et nuit, qui surveille, qualifie et contient les menaces pour les petites et moyennes entreprises.
- Pour qui
- Les entreprises de 50 à 1 500 salariés en France, en Belgique, au Luxembourg et en Suisse qui doivent couvrir le 24/7 ou les soirs, nuits et week-ends sans créer une équipe interne.
- Prix (EUR)
- 550 à 1 650 EUR par mois pour 50 salariés ; 1 400 à 3 700 EUR pour 100 à 200 ; 2 750 à 7 350 EUR pour 500 ; 7 à 15 EUR par poste au-delà.
- Réponse
- Tri en 15 minutes des alertes critiques ; confinement actif selon des règles convenues ; réponse à incident incluse.
- Prestation
- Centre opérationnel de sécurité à Greater Noida, en Inde ; bureau européen et partie contractante à Stavanger, en Norvège (EEE) ; accord de sous-traitance RGPD ; exploitation en anglais, rapports en français sur demande.
- Conditions
- Démarrage en 5 à 10 jours ouvrés sous 200 postes ; mensuel après trois mois ; NDA sur demande.
- Contact
- info@itsecops.cloud · +47 510 20 093 · Demander le prix du SOC par écrit
Questions fréquentes
Combien coûte un SOC managé en France ?
Chez ITSecOps, un SOC managé actif jour et nuit coûte environ 550 à 1 650 EUR par mois pour une entreprise d’environ 50 salariés, 1 400 à 3 700 EUR pour 100 à 200 salariés, 2 750 à 7 350 EUR pour environ 500 salariés, et 7 à 15 EUR par poste et par mois au-delà.
Quelle est la différence entre un SOC managé et le MDR ?
Le MDR assure la détection et la réponse jour et nuit sur les données des postes et des identités. Le SOC est la fonction plus large : la même équipe suit aussi la messagerie, le cloud, les pare-feu et les autres sources de journaux, et traite l’incident de bout en bout.
Faut-il d’abord acheter un SIEM ?
Non. La plupart des entreprises de moins de 250 postes démarrent avec les données déjà présentes dans Microsoft Defender, Sophos, SentinelOne ou CrowdStrike, ainsi que dans Microsoft 365 et Entra ID. Un SIEM s’ajoute lorsque la conservation des journaux ou le nombre de sources l’exigent.
Pouvez-vous couvrir uniquement les soirs, les nuits et les week-ends ?
Oui. Si vous avez une équipe en journée, le SOC prend le relais de 18 heures à 8 heures, le week-end et les jours fériés. Voir la couverture en dehors des heures de bureau.
Où se trouvent les analystes, et dans quelle langue travaillent-ils ?
Le centre opérationnel de sécurité se trouve à Greater Noida, en Inde, et la partie contractante est le bureau de Stavanger, en Norvège, dans l’EEE. Les analystes travaillent en anglais, et les rapports peuvent être fournis en français sur demande. La prestation depuis l’Inde explique le prix ; des procédures documentées, des règles convenues et des contacts désignés expliquent pourquoi cela fonctionne.
En combien de temps le service démarre-t-il ?
En cinq à dix jours ouvrés pour les parcs de moins de 200 postes. Les parcs plus importants sont intégrés par vagues, en commençant par les serveurs critiques et les identités.
Recevez le prix du SOC par écrit en un jour ouvré
Une adresse e-mail et une taille approximative suffisent. Vous recevez une fourchette de prix écrite, sans appel téléphonique sauf si vous le demandez.
Réponse écrite en un jour ouvré · Pas de newsletter · NDA sur demande
Pour aller plus loin
Infogérance pour PME : prix · Support informatique au Luxembourg · NIS2 et la loi Résilience · Calculateur SOC · Managed SOC in Europe